Das komplette Linux-Administrationshandbuch
Debian-, Ubuntu- und RHEL-Server professionell betreiben
What's Included:
At a Glance
Das komplette Linux-Administrationshandbuch is a professional Linux Administration eBook by Dargslan, 235 pages, available as an instant PDF and EPUB download for €16.90, DRM-free and yours to keep, with free updates. Debian-, Ubuntu- und RHEL-Server professionell betreiben.
- Length: 235 pages
- Format: PDF and EPUB (instant download)
- Language: de
- Topic: Linux Administration
- Edition: 1st Edition
- Price: €16.90
Key Highlights
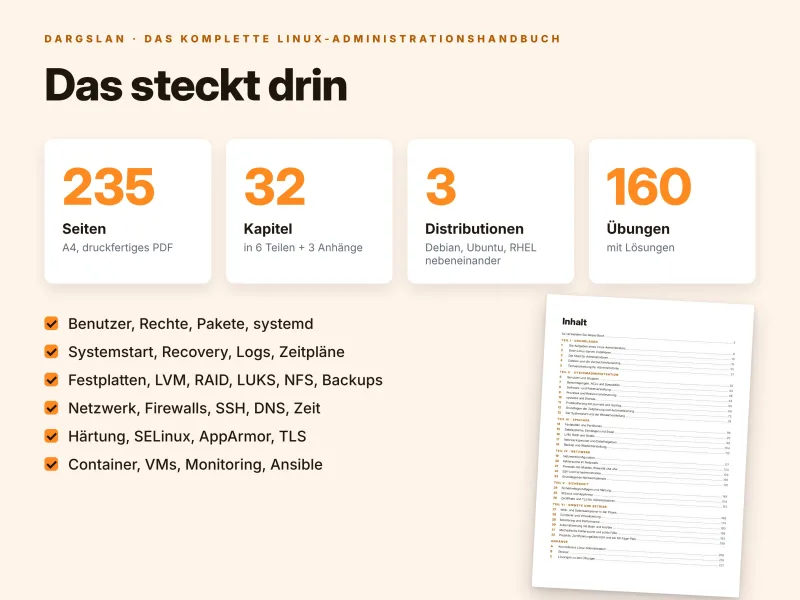
- 235 Seiten, 32 Kapitel in 6 Teilen, plus 3 Anhänge – komplett auf Deutsch
- Geschrieben für Debian 13, Ubuntu 26.04 LTS und RHEL 10 / AlmaLinux 10 / Rocky Linux 10
- Beide Distributionsfamilien Seite an Seite, Unterschiede mit D und R markiert
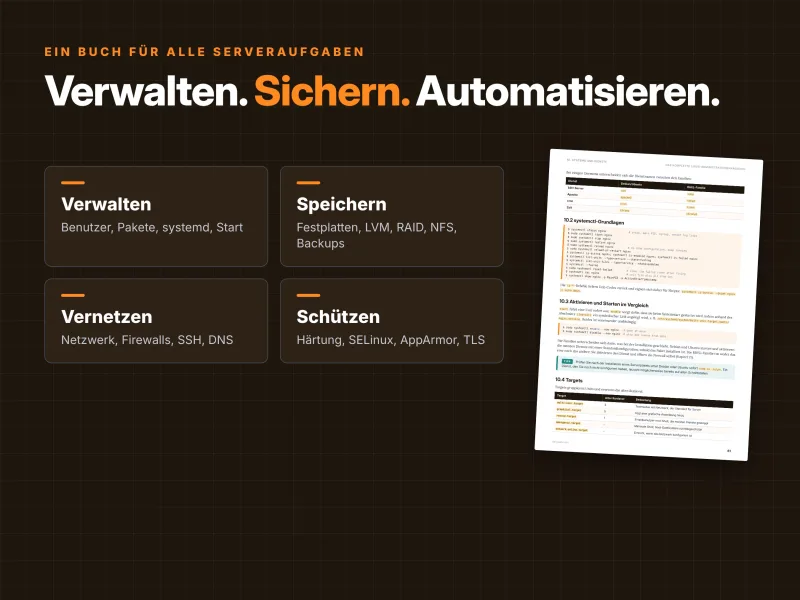
- Benutzer, Berechtigungen, apt und dnf, Prozesse, systemd, Logging, Zeitplanung, Systemstart und Wiederherstellung
- Festplatten, ext4/XFS/Btrfs, LVM, mdadm-RAID, Stratis, LUKS, NFS, Samba, Backups mit restic
- NetworkManager, netplan, systemd-networkd, nftables, firewalld, ufw, SSH, DNS, DHCP
- Härtung, auditd, AIDE, OpenSCAP, SELinux, AppArmor, Zertifikate und certbot
- Nginx, Apache, MariaDB, PostgreSQL, Podman-Quadlets, Docker, KVM, Prometheus, Ansible
- Mehr als 2.800 Zeilen Befehle und Konfiguration
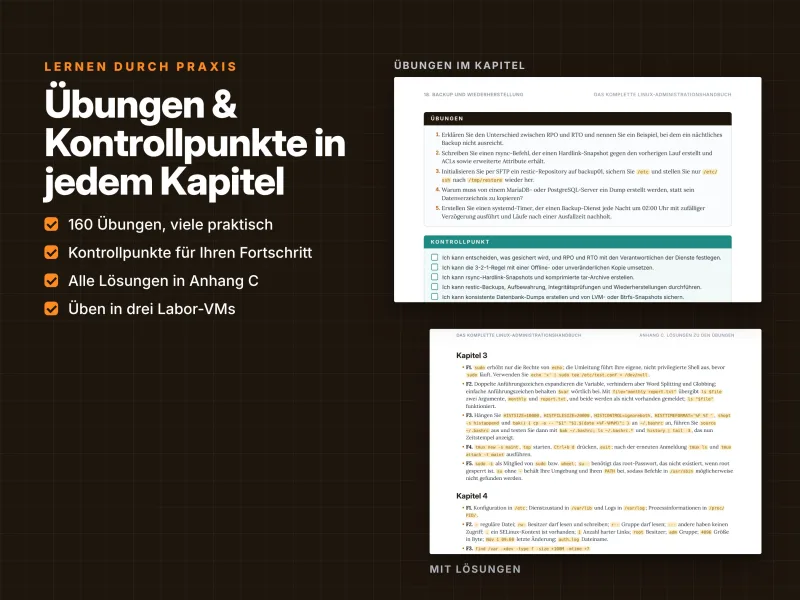
- 160 Übungen mit vollständigem Lösungsteil und ein Kontrollpunkt in jedem Kapitel
- 12 echte Fälle aus der Fehlersuche und 6 Praxisprojekte
- Übersicht der RHCSA- und LFCS-Prüfungsziele und ein 60-Tage-Lernplan
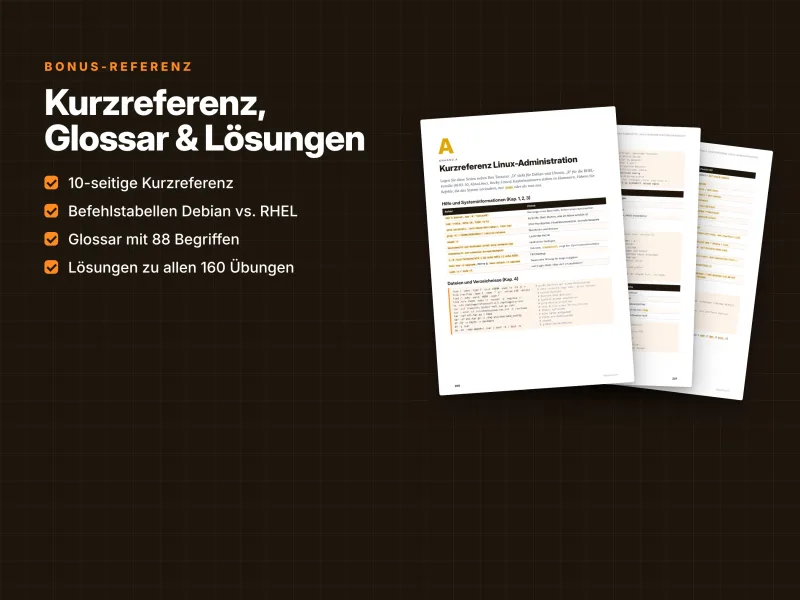
- 10 Seiten Kurzreferenz und ein Glossar mit 88 Begriffen
- PDF + EPUB + alle Codebeispiele als ZIP
Overview
Debian 13, Ubuntu 26.04 LTS und RHEL 10 Seite an Seite administrieren, komplett auf Deutsch: 235 Seiten zu Benutzern, Paketen, systemd, Speicher, Netzwerk, Sicherheit, Diensten, Automatisierung und Fehlersuche, mit RHCSA/LFCS-Übersicht. PDF + EPUB + Code-ZIP.
The Problem
Linux-Landschaften in der Praxis sind gemischt: hier ein Debian-Server, dort Ubuntu-Maschinen, in der Produktion AlmaLinux oder RHEL. Die Aufgaben sind dieselben, die Werkzeuge nicht – apt oder dnf, AppArmor oder SELinux, ufw, nftables oder firewalld, netplan, ifupdown oder NetworkManager, ssh oder sshd. Die meisten Bücher und Anleitungen behandeln eine einzige Distribution, oft in einer älteren Version und meist auf Englisch, und überlassen Ihnen die Übertragung auf den Rest – unter Zeitdruck.
Das Ergebnis: kopierte Befehle, die nur halb funktionieren, ein abgeschaltetes SELinux, weil ein 403-Fehler keinen Sinn ergab, Firewall-Änderungen, die Sie aussperren, und Backups, die noch nie jemand wiederhergestellt hat.
The Solution
Das komplette Linux-Administrationshandbuch vermittelt Serveradministration einmal – für Debian 13, Ubuntu 26.04 LTS und RHEL 10 / AlmaLinux 10 / Rocky Linux 10 gleichzeitig und komplett auf Deutsch. Jeder abweichende Befehl steht für beide Familien da und ist mit D oder R markiert. So lernen Sie die Fähigkeit selbst und nicht nur die Schreibweise einer einzelnen Distribution.
32 Kapitel in sechs Teilen führen Sie von der Installation über Benutzer, Pakete, systemd, den Systemstart, Speicher, Netzwerk und Sicherheit bis zu Web- und Datenbankservern, Containern, VMs, Monitoring und Ansible. Mehr als 2.800 Zeilen Befehle, 160 Übungen mit Lösungen, 12 Fälle aus der Fehlersuche, 6 Projekte, eine Übersicht der RHCSA- und LFCS-Prüfungsziele und ein 60-Tage-Plan machen aus Wissen Können – und alle Codebeispiele liegen als ZIP bei, direkt zum Kopieren.
About This Book
Das komplette Linux-Administrationshandbuch: Debian-, Ubuntu- und RHEL-Server professionell betreiben
Linux betreibt den Großteil der Server weltweit, und die Arbeit, sie in gutem Zustand zu halten, ist auf jeder Distribution dieselbe: sorgfältig installieren, Benutzer und Software verwalten, Dienste steuern, sich um Speicher und Netzwerk kümmern, absichern, sichern, überwachen und reparieren. Die Details sind es dagegen nicht. Debian und Ubuntu verwenden apt und AppArmor, die RHEL-Familie setzt auf dnf, SELinux und firewalld. Ubuntu konfiguriert das Netzwerk mit netplan, RHEL mit NetworkManager, Debian mit ifupdown oder systemd-networkd. Der SSH-Dienst heißt in der einen Familie ssh, in der anderen sshd. Die meisten Bücher und Kurse beschränken sich auf eine Distribution und überlassen Ihnen die Übertragung auf alle anderen – genau das, wofür Sie um drei Uhr nachts auf einem Server, den Sie nicht selbst installiert haben, keine Zeit haben.
Das komplette Linux-Administrationshandbuch vermittelt professionelle Serveradministration für alle drei großen Distributionen Seite an Seite – vom ersten Login bis zu einer überwachten, gehärteten und automatisierten Serverflotte. Auf 235 Seiten, in 32 Kapiteln, sechs Teilen und drei Anhängen steht jeder Befehl überall dort, wo sich die Familien unterscheiden, für beide da. So lernen Sie die eigentliche Fähigkeit einmal und wenden sie auf jedem Linux-Server an, den man Ihnen übergibt. Der Text ist komplett auf Deutsch; Befehle, Dateiinhalte und Programmausgaben erscheinen so, wie Sie sie auf Ihrem System sehen.
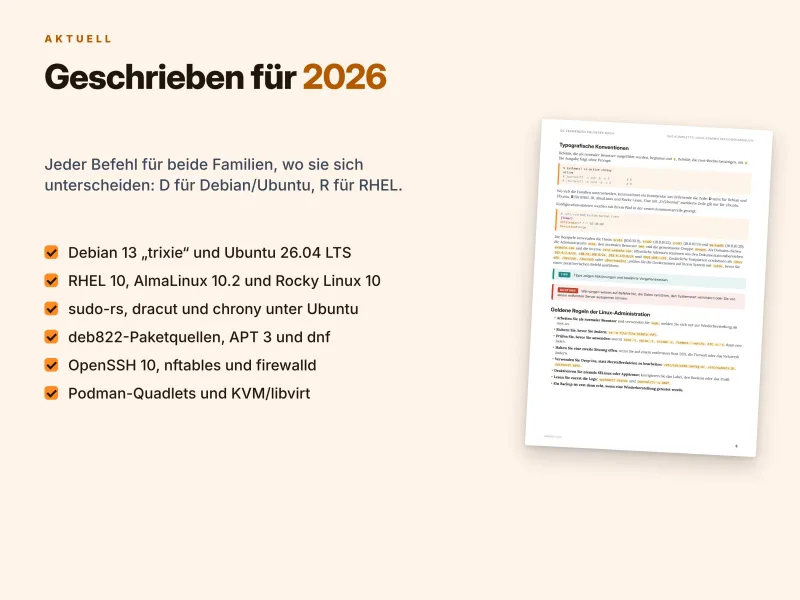
Geschrieben für 2026: Debian 13, Ubuntu 26.04 LTS und RHEL 10
Das Handbuch ist für die aktuellen Releases mit Stand November 2026 geschrieben:
- Debian 13 „trixie“ – Kernel 6.12 LTS, systemd 257, APT 3.0 und
.sources-Dateien im deb822-Format; - Ubuntu 26.04 LTS „Resolute Raccoon“ – Kernel 7.0, systemd 259, netplan, standardmäßig sudo-rs und Rust-coreutils sowie chrony für die Zeitsynchronisation;
- RHEL 10, AlmaLinux 10.2 und Rocky Linux 10 – Kernel 6.12,
dnf, firewalld, SELinux im Modus enforcing und ein Lebenszyklus von zehn Jahren.
Alle drei verwenden systemd 257 oder neuer, cgroups v2, nftables und OpenSSH 10. Das meiste, was Sie lernen, gilt daher überall – auch für die Vorgängerversionen, die in vielen Rechenzentren noch laufen.
Teil I – Grundlagen (Kapitel 1–5)
Sie beginnen mit dem Beruf selbst: was ein Administrator tatsächlich tut, wie die Distributionsfamilien zusammenhängen, Release-Modelle und Lebenszyklen, physische, virtuelle und Cloud-Server, die Dokumentation, die bereits auf dem System liegt, sicheres Arbeiten mit root und sudo sowie ein sauberes Änderungsprotokoll. Dabei bauen Sie die Lab-Umgebung auf, die das ganze Buch nutzt: srv01 mit Debian 13, srv02 mit Ubuntu 26.04 und srv03 mit AlmaLinux 10, dazu optional einen Host backup01.
Kapitel 2 installiert echte Server: Planung, UEFI und Secure Boot, Partitionierungsschemata und Minimalinstallationen, dann den Debian-Installer, Ubuntus Subiquity mit Autoinstall und Anaconda mit Kickstart sowie Cloud-Images, die mit cloud-init konfiguriert werden – abgeschlossen von einer Checkliste für den ersten Systemstart. Die Kapitel 3 bis 5 machen Sie an der Tastatur sicher: Globbing, Quoting, Umleitungen, History, Aliase und Funktionen, das Überlebenswissen für vim, tmux für dauerhafte Sitzungen, die Verzeichnishierarchie, find im Detail, Links, Archive, Speicherbelegung und die Textwerkzeuge, die Administratoren täglich brauchen – grep mit regulären Ausdrücken, sed für Änderungen an Konfigurationsdateien, awk für Logs und Berichte, diff und patch sowie das sichere Schreiben von root-eigenen Dateien mit tee.
Teil II – Systemadministration (Kapitel 6–13)
Hier liegt der Kern der täglichen Administration. Sie verwalten Benutzer und Gruppen, die Passwortalterung über login.defs, Systemkonten, sudo-Regeln in /etc/sudoers.d und das Prinzip der minimalen Rechte und erhalten einen Überblick über zentrale Identitäten mit SSSD und FreeIPA. Sie beherrschen Berechtigungen: symbolisches und oktales chmod, umask, setuid, setgid und das Sticky Bit, ein gemeinsames Gruppenverzeichnis, POSIX-ACLs, Dateiattribute und Capabilities.
Kapitel 8 stellt apt und dnf nebeneinander: Paketquellen, Signaturschlüssel und Drittanbieter-Repositorys, EPEL, CRB und Backports, Paketabfragen, Versionssperren, automatische Sicherheitsupdates und die Frage, wann Kernel-Updates einen Neustart oder Dienst-Neustarts erfordern. Danach steuern Sie Prozesse mit Signalen, nice und ionice, /proc, lsof, cgroups v2 und systemd-Slices, Ressourcenlimits und dem OOM-Killer.
Das systemd-Kapitel behandelt Units, Targets, eigene Dienste, Drop-in-Overrides mit systemctl edit, Abhängigkeiten, Restart-Richtlinien, Socket-Aktivierung und die Analyse des Systemstarts. Es folgen die Protokollierung mit journalctl-Filtern, einem persistenten Journal, rsyslog-Regeln, logrotate und zentralem Logging sowie die Zeitplanung, die cron, anacron, systemd-Timer und at vergleicht und zeigt, wie Sie überlappende Jobs mit flock verhindern. Teil II endet mit dem Systemstart und der Wiederherstellung: Secure Boot und shim, GRUB 2, grubby unter RHEL, initramfs, Kernel-Parameter, Rescue- und Emergency-Target, das Zurücksetzen eines verlorenen root-Passworts, Kernel-Module und die Rückkehr zu einem älteren Kernel.
Teil III – Speicher (Kapitel 14–18)
Fehler beim Speicher vernichten Daten, deshalb geht dieser Teil sorgfältig und gründlich vor. Sie lernen Gerätenamen und persistente Namen kennen, GPT und MBR, Partitionierungswerkzeuge, SMART- und NVMe-Zustandsprüfungen, das sichere Löschen von Festplatten und das Hinzufügen einer Festplatte zu einer laufenden VM. Kapitel 15 hilft Ihnen bei der Wahl zwischen ext4, XFS und Btrfs und behandelt Mount-Optionen, /etc/fstab und systemd-Mount-Units, Vergrößern und Verkleinern, Prüfen und Reparieren, Swap, zram und tmpfs.
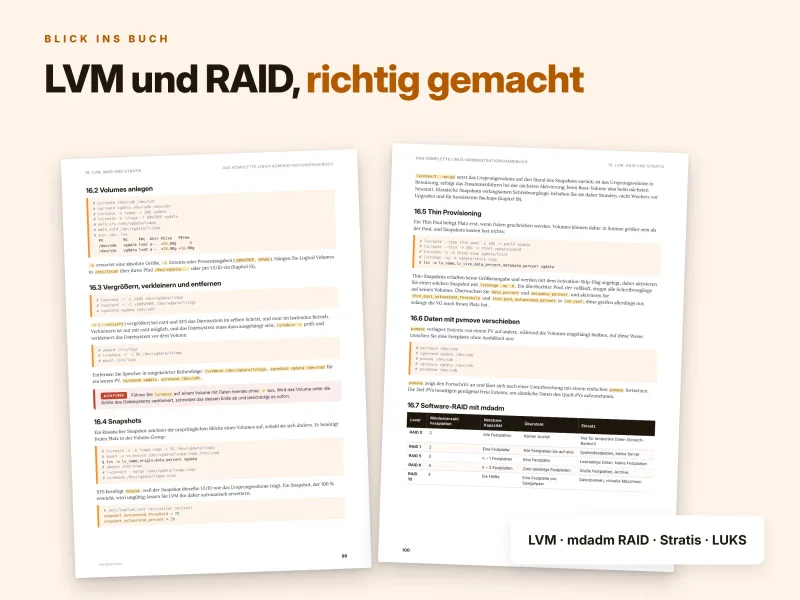
Kapitel 16 ist das Herzstück des Teils: LVM mit Snapshots, Thin Provisioning und pvmove, Software-RAID mit mdadm einschließlich des Austauschs einer defekten Festplatte, LVM-RAID, Stratis in der RHEL-Familie und mit LUKS verschlüsselte Volumes. Sie geben Speicher mit NFS, autofs und Samba frei, binden SMB-Freigaben ein, erhalten einen Überblick über iSCSI und lernen die Fallstricke der Identitätszuordnung kennen, die auf Netzwerkfreigaben zu „Permission denied“ führen. Kapitel 18 macht aus dem Backup eine Disziplin: RPO, RTO und die 3-2-1-Regel, rsync-Snapshots mit --link-dest, restic, Datenbank-Dumps, Snapshots für konsistente Sicherungen, Automatisierung mit einem systemd-Timer, getestete Wiederherstellungen und ein Runbook für den Katastrophenfall.
Teil IV – Netzwerk (Kapitel 19–23)
Sie untersuchen den aktuellen Zustand mit ip und konfigurieren das Netzwerk dann so, wie es die jeweilige Distribution erwartet: NetworkManager und nmcli in der RHEL-Familie, netplan auf Ubuntu Server, ifupdown und systemd-networkd unter Debian, dazu die DNS-Client-Konfiguration, Hostnamen, IPv6-Grundlagen sowie Bonds, Bridges und VLANs im Überblick. Kapitel 20 vermittelt eine Fehlersuche Schicht für Schicht mit ip, ss, dig, curl, openssl, nc und tcpdump.
Das Firewall-Kapitel behandelt nftables, Zonen und Rich Rules in firewalld, ufw unter Ubuntu und ein schlichtes nftables-Regelwerk unter Debian, außerdem Ratenbegrenzung, NAT, das Zusammenspiel von Docker mit der Host-Firewall und das Testen von Änderungen, ohne sich selbst auszusperren. SSH erhält ein eigenes Kapitel: schlüsselbasierte Authentifizierung, den Agenten, die Client-Konfiguration und Jump-Hosts, Härtung mit Drop-ins, PerSourcePenalties und fail2ban, Dateiübertragung, Port-Weiterleitung, SSH-Zertifikate und die Webkonsole Cockpit. Teil IV schließt mit grundlegenden Netzwerkdiensten: chrony als Client und LAN-Server, ein cachender Resolver mit Unbound, autoritative Zonen mit BIND, DHCP mit ISC Kea und Postfix als Null-Client.
Teil V – Sicherheit (Kapitel 24–26)
Sicherheit beginnt mit einem Bedrohungsmodell, einer Update-Richtlinie und möglichst wenig installierter Software. Kapitel 24 liefert Ihnen eine Checkliste für sichere Standardeinstellungen, Passwort- und PAM-Richtlinien, sudo-Protokollierung, Härtung per sysctl sowie auditd, AIDE, Lynis, CIS-Benchmarks und OpenSCAP. Kapitel 25 behandelt SELinux und AppArmor als Werkzeuge, die man verstehen sollte, und nicht als Hindernisse, die man abschaltet: Modi, Kontexte, semanage fcontext und restorecon, Booleans, Ports, die Analyse von AVC-Ablehnungen, AppArmor-Profile und lokale Anpassungen sowie eine Routine, die in beiden Familien funktioniert. Kapitel 26 widmet sich Zertifikaten und TLS: Dateiformate, die Prüfung von Zertifikaten und laufenden Servern, Schlüssel und CSRs, selbstsignierte Zertifikate fürs Lab, eine kleine interne CA, die Vertrauensspeicher des Systems, Let’s Encrypt mit certbot, kürzere Zertifikatslaufzeiten, Profile und ARI sowie die Überwachung von Ablaufdaten.
Teil VI – Dienste und Betrieb (Kapitel 27–32)
Jetzt leisten die Server echte Arbeit. Sie betreiben Nginx und Apache mit virtuellen Hosts, einem Reverse Proxy und PHP-FPM sowie MariaDB und PostgreSQL mit Fernzugriff und Dumps – jeweils mit den Firewall- und SELinux-Einstellungen, die der Dienst braucht. Kapitel 28 behandelt Podman mit Quadlets für Container als systemd-Dienste, Docker CE unter Debian und Ubuntu, Compose und KVM mit libvirt: den Host vorbereiten, VMs anlegen, virsh, Speicherpools, Netzwerke und Snapshots.
Das Monitoring folgt einer klaren Methode – Auslastung, Sättigung, Fehler – mit einer verständlichen Erklärung des Load Average, CPU, Arbeitsspeicher, Pressure Stall Information, Festplattenlatenz, Netzwerkdurchsatz, sysstat-Baselines sowie Prometheus, node_exporter und Grafana mit Alarmierung. Kapitel 30 automatisiert mit sicheren Bash-Skripten und Ansible-Playbooks für beide Familien, Geheimnisse liegen in ansible-vault. Kapitel 31 vermittelt eine Methode der Fehlersuche mit 12 echten Fällen, und Kapitel 32 führt alles mit sechs Projekten, der Zertifizierungsübersicht und dem 60-Tage-Plan zusammen.
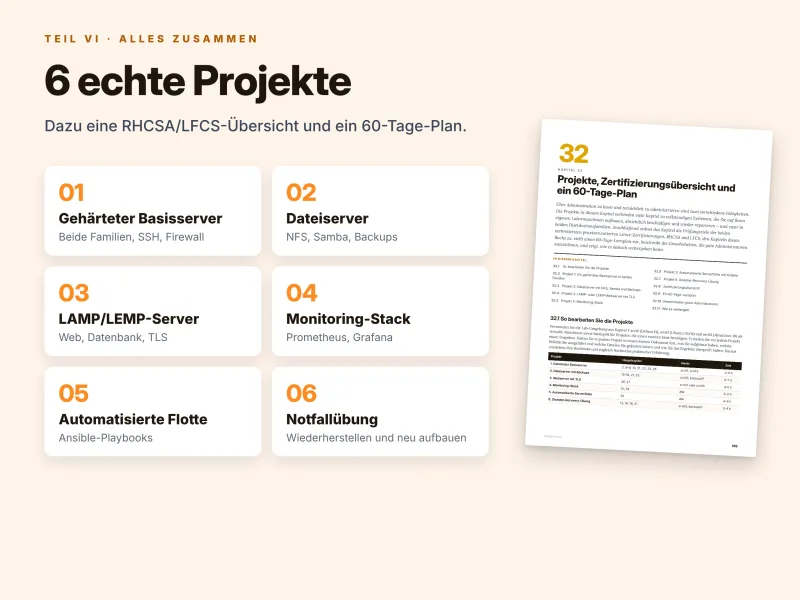
Sechs Projekte, die das ganze Buch verbinden
Jedes Projekt enthält eine Schrittliste mit Verweisen auf die passenden Kapitel, eine Zeitschätzung und ein konkretes Ergebnis:
- Ein gehärteter Basisserver in beiden Familien – Minimalinstallation, sudo, SSH-Drop-ins, Firewall mit Default-Deny, auditd, AIDE, SELinux und AppArmor, mit Lynis-Werten vorher und nachher;
- Ein Dateiserver mit NFS, Samba und Backups – mdadm-RAID 1 mit LVM und XFS, ein simulierter Festplattenausfall und eine Wiederherstellung mit Zeitmessung;
- Ein LAMP- oder LEMP-Webserver mit TLS – Nginx mit MariaDB auf Ubuntu, Apache mit PostgreSQL auf AlmaLinux, certbot und Tests der Datenbankwiederherstellung;
- Ein Monitoring-Stack – node_exporter, Prometheus, Grafana und Alertmanager, wobei jeder Alarm absichtlich ausgelöst wird;
- Eine automatisierte Serverflotte mit Ansible – ein Git-Repository, das einen Server aus einer frischen Installation neu aufbaut, wobei ein zweiter Lauf
changed=0meldet; - Eine Disaster-Recovery-Übung – einen Server beschädigen, zerstören und anhand von Runbook, Playbooks und restic-Backups neu aufbauen und die tatsächliche Wiederherstellungszeit messen.
Eine Kostprobe: der 403-Fehler, den die Berechtigungen nicht erklären
Fall 7 im Kapitel zur Fehlersuche begegnet jedem RHEL-Administrator früher oder später. Auf srv03 liefert eine Website den Fehler 403 Forbidden, nachdem die Dateien in einem Home-Verzeichnis vorbereitet und nach /var/www/html verschoben wurden. Die Berechtigungen stimmen, der Eigentümer stimmt, und an der Webserver-Konfiguration hat sich nichts geändert. Das Handbuch führt Schritt für Schritt durch die Diagnose:
$ ls -Z /var/www/html/index.html
unconfined_u:object_r:user_home_t:s0 /var/www/html/index.html
# ausearch -m avc -ts recent
type=AVC msg=audit(...): avc:  denied  { read } for  pid=1520 comm="httpd" name="index.html" scontext=system_u:system_r:httpd_t:s0 tcontext=unconfined_u:object_r:user_home_t:s0 tclass=file permissive=0
Der entscheidende Hinweis ist das Label: mv behält den ursprünglichen SELinux-Typ der Datei bei, user_home_t, während cp sie mit dem Label des Zielverzeichnisses angelegt hätte. Die Behebung lautet restorecon -Rv /var/www/html; für ein nicht standardmäßiges Verzeichnis definieren Sie zuerst die Regel mit semanage fcontext -a -t httpd_sys_content_t "/srv/web(/.*)?" und führen dann restorecon aus. Das Handbuch stellt unmissverständlich klar, dass setenforce 0 niemals die Lösung ist – und ergänzt das Gegenstück für Debian und Ubuntu: eine Zeile mit apparmor="DENIED" im Kernel-Log.
Jeder Fall folgt demselben Muster – Symptom, Diagnose, Behebung – und deckt beide Familien ab. Die übrigen elf reichen von einer vollen Festplatte, erschöpften Inodes und Speicherplatz, der nach dem Löschen einer Datei nicht freigegeben wird, über einen Dienst, der mit 203/EXEC scheitert, den Emergency Mode nach einer fstab-Änderung, defekte DNS-Auflösung, den OOM-Killer und hohe Load durch I/O-Wait bis zu einer Zeitabweichung, die TLS und Kerberos lahmlegt, einem NFS-Mount, der den Systemstart blockiert, und der Aussperrung durch Firewall oder SSH – samt dem Trick, vor riskanten Regeln mit at ein automatisches Zurücksetzen der Firewall einzuplanen.
Was dieses Handbuch anders macht
- Drei Familien, ein Buch. Debian, Ubuntu und die RHEL-Familie (RHEL, AlmaLinux, Rocky Linux) werden gemeinsam behandelt. Abweichende Zeilen tragen am Ende die Markierung D (Debian und Ubuntu) oder R (RHEL-Familie). So sehen Sie den Unterschied auf einen Blick, statt Anleitungen übersetzen zu müssen.
- Beide Zertifizierungen. Kapitel 32 ordnet die Prüfungsziele der RHCSA (EX200, Version für RHEL 10) sowie die Domänen und Gewichtungen der LFCS den Kapiteln zu, nennt die zwei LFCS-Themen, die das Buch nur streift, und erklärt, wie Sie diese Lücke schließen.
- Sicherheit als Gewohnheit. Goldene Regeln ziehen sich durch das ganze Buch: als normaler Benutzer arbeiten, vor jeder Änderung sichern, vor dem Anwenden mit
sshd -t,visudo -c,findmnt --verifyodernft -c -fprüfen, eine zweite Sitzung offen halten, Drop-ins statt bearbeiteter Herstellerdateien verwenden und SELinux oder AppArmor niemals deaktivieren. - Aktuell. deb822-Paketquellen, APT 3.0, sudo-rs unter Ubuntu, OpenSSH 10 mit PerSourcePenalties, Podman-Quadlets, Stratis, PSI und Zertifikats-ARI – der Stand von Linux im Jahr 2026, keine Ratschläge von vor zehn Jahren.
- Praxis inklusive. Fünf Übungen pro Kapitel, insgesamt 160, mit vollständigem Lösungsteil, ein Kontrollpunkt am Ende jedes Kapitels, 12 Fälle aus der Fehlersuche und 6 Projekte.
- Der Mittelpunkt einer Reihe. Jedes Thema wird in der Tiefe behandelt, die ein Administrator im Berufsalltag braucht. Wenn Sie tiefer einsteigen möchten, übernehmen die Schwestertitel von Dargslan (auf Englisch): The Complete Linux Hardening Guide, The Complete Linux Networking Guide, The Complete Bash Scripting Guide, The Complete Ansible Guide, The Complete SSH Guide, The Complete Nginx Guide und The Complete Apache Guide.
So arbeiten Sie mit dem Handbuch
Jedes Kapitel folgt demselben Aufbau: Konzepte erklären, was eine Komponente leistet und warum sie wichtig ist, Beispiele zeigen vollständige Befehle und Dateien für beide Familien, Tipps und Warnungen weisen auf Abkürzungen und gefährliche Befehle hin, Übungen laden zum Üben ein, und ein Kontrollpunkt fasst zusammen, was Sie können sollten, bevor Sie weitermachen. Für die Lab-Umgebung brauchen Sie einen Computer, der drei oder vier kleine virtuelle Maschinen in einem isolierten Netzwerk ausführen kann; Kapitel 1 listet die Ressourcen auf, Kapitel 2 behandelt die Installationen.
Wer neu in der Administration ist, liest die Teile I und II der Reihe nach. Erfahrene Administratoren springen direkt in jedes beliebige Kapitel und folgen den Querverweisen „(Kapitel N)“. Zertifizierungskandidaten nutzen den 60-Tage-Lernplan – etwa eine Stunde pro Tag, jeder zehnte Tag dient der Wiederholung, und die letzten beiden Tage sind für eine Probeprüfung für RHCSA oder LFCS unter Zeitdruck reserviert. Für die RHCSA bearbeiten Sie die Übungen auf dem AlmaLinux-Server srv03, für die LFCS auf dem Ubuntu-Server srv02.
Nachschlagematerial, das Sie immer wieder nutzen
- Anhang A: Kurzreferenz Linux-Administration auf 10 Seiten, nach Themen geordnet, mit Befehlstabellen Debian vs. RHEL und Kapitelverweisen;
- Anhang B: ein Glossar mit 88 Begriffen, von der 3-2-1-Regel und ACLs bis zu SELinux-Booleans und zram;
- Anhang C: Lösungen zu allen 160 Übungen;
- mehr als 2.800 Zeilen Befehle und Konfiguration, eine Übersicht der Werkzeuge für die Fehlersuche und ein anklickbares Inhaltsverzeichnis.
Das erhalten Sie
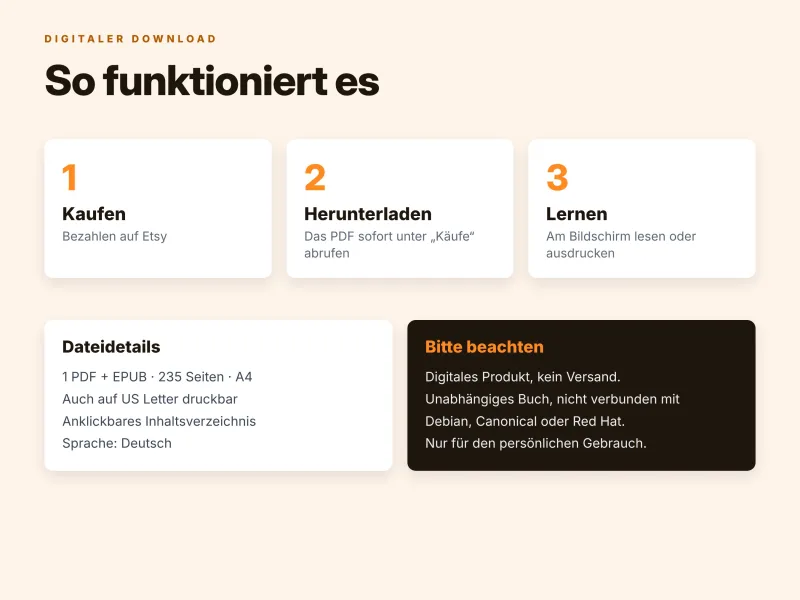
- PDF – 235 Seiten, A4, druckbar (auch auf US Letter mit „An Seite anpassen“), mit anklickbarem Inhaltsverzeichnis;
- EPUB – für Kindle, Tolino, Kobo, Apple Books und andere E-Reader;
- Quellcode-ZIP (
Linux-Administrationshandbuch-2026-Quellcode.zip) – alle Codebeispiele aus dem Buch, nach Kapiteln sortiert: Konfigurationsdateien, Skripte, Unit-Dateien und Playbooks, dazu die Befehle jedes Kapitels in Buchreihenfolge in einer Dateicommands.sh.
Nach dem Kauf laden Sie alle Dateien sofort aus Ihrem Dargslan-Konto herunter oder lesen das Buch direkt im Browser mit dem Dargslan Online Reader. Es wird nichts verschickt.
Für wen das Handbuch gedacht ist
Das Handbuch richtet sich an neue und angehende Linux-Administratoren, Windows-Administratoren, die zu Linux wechseln, Entwickler und DevOps-Engineers, die ihre eigenen Server betreiben, Kandidaten für RHCSA und LFCS sowie Homelab-Fans, die es richtig machen wollen. Vorkenntnisse in der Administration sind nicht erforderlich, Sie sollten aber sicher mit einem Computer umgehen und bereit sein, im Terminal zu arbeiten.
Fangen Sie heute an
Ob Sie eine gemischte Landschaft aus Debian-, Ubuntu- und AlmaLinux-Servern übernommen haben, sich auf eine praxisorientierte Zertifizierung vorbereiten oder einfach nicht länger raten möchten: Dieses Handbuch gibt Ihnen eine einheitliche Methode für jeden Linux-Server. Bauen Sie die Lab-Umgebung auf, arbeiten Sie die Kapitel durch, beschädigen Sie Systeme absichtlich und reparieren Sie sie wieder – und betreiben Sie Linux-Server wie ein Profi.
Dies ist eine unabhängige Veröffentlichung, die nicht mit Debian, Canonical, Red Hat oder der Linux Foundation verbunden ist und nicht von diesen gesponsert oder unterstützt wird; sie ist kein offizielles Prüfungsmaterial. Linux ist eine eingetragene Marke von Linus Torvalds; alle anderen Marken gehören ihren jeweiligen Inhabern.
Who Is This Book For?
- Neue und angehende Linux-Systemadministratoren
- Windows-Administratoren, die auf Linux umsteigen
- Entwickler und DevOps-Engineers, die eigene Server betreiben
- Kandidaten für RHCSA (EX200) und LFCS, die ein praxisorientiertes Lernbuch suchen
- Administratoren, die für eine Mischung aus Debian-, Ubuntu- und RHEL-Servern verantwortlich sind
- IT-Studierende, Azubis (Fachinformatiker) und Homelab-Fans, die es richtig machen wollen
Who Is This Book NOT For?
- Absolute Linux-Einsteiger, die noch nie ein Terminal benutzt haben – beginnen Sie mit „Linux lernen“
- Leser, die nur mit Debian arbeiten und es samt Desktop in voller Tiefe suchen – dafür gibt es „Das komplette Debian-Handbuch“; zu Ubuntu und AlmaLinux siehe „The Complete Ubuntu Guide“ und „The Complete AlmaLinux Guide“ (auf Englisch)
- Leser, die ein einzelnes Thema wie Härtung, Netzwerk, Bash, Ansible, SSH, Nginx oder Apache in Expertentiefe brauchen – das Handbuch behandelt sie auf Administratorniveau, eigene Dargslan-Leitfäden gehen weiter (auf Englisch)
- Leser, die offizielles Prüfungsmaterial oder Exam-Dumps suchen – dies ist ein unabhängiges Lernbuch
- Leser, die einen Videokurs statt eines geschriebenen Praxis-Nachschlagewerks suchen
Table of Contents
So verwenden Sie dieses Buch – S. 4
Teil I · Grundlagen (Kapitel 1–5)
Teil II · Systemadministration (Kapitel 6–13)
Teil III · Speicher (Kapitel 14–18)
Teil IV · Netzwerk (Kapitel 19–23)
Teil V · Sicherheit (Kapitel 24–26)
Teil VI · Dienste und Betrieb (Kapitel 27–32)
- Die Aufgaben eines Linux-Administrators – S. 8
- Einen Linux-Server installieren – S. 13
- Die Shell für Administratoren – S. 19
- Dateien und die Verzeichnishierarchie – S. 25
- Textverarbeitung für Administratoren – S. 31
- Benutzer und Gruppen – S. 38
- Berechtigungen, ACLs und Spezialbits – S. 43
- Software- und Paketverwaltung – S. 48
- Prozesse und Ressourcensteuerung – S. 54
- systemd und Dienste – S. 60
- Protokollierung mit journald und rsyslog – S. 66
- Grundlagen der Zeitplanung und Automatisierung – S. 72
- Der Systemstart und die Wiederherstellung – S. 78
- Festplatten und Partitionen – S. 86
- Dateisysteme, Einhängen und Swap – S. 92
- LVM, RAID und Stratis – S. 98
- Netzwerkspeicher und Dateifreigaben – S. 104
- Backup und Wiederherstellung – S. 110
- Netzwerkkonfiguration – S. 117
- Fehlersuche im Netzwerk – S. 124
- Firewalls mit nftables, firewalld und ufw – S. 129
- SSH und Fernadministration – S. 135
- Grundlegende Netzwerkdienste – S. 141
- Sicherheitsgrundlagen und Härtung – S. 148
- SELinux und AppArmor – S. 154
- Zertifikate und TLS für Administratoren – S. 161
- Web- und Datenbankserver in der Praxis – S. 168
- Container und Virtualisierung – S. 174
- Monitoring und Performance – S. 180
- Automatisierung mit Bash und Ansible – S. 186
- Methodische Fehlersuche und echte Fälle – S. 193
- Projekte, Zertifizierungsübersicht und ein 60-Tage-Plan – S. 199
Anhänge
Anhang A: Kurzreferenz Linux-Administration – S. 206
Anhang B: Glossar – S. 216
Anhang C: Lösungen zu den Übungen – S. 221
Requirements
- Grundlegende Computerkenntnisse und die Bereitschaft, im Terminal zu arbeiten – Vorkenntnisse in der Administration sind nicht erforderlich
- Ein Computer, der drei oder vier kleine virtuelle Maschinen ausführen kann (KVM, VirtualBox, VMware, Hyper-V oder Proxmox)
- Installationsmedien für Debian 13, Ubuntu 26.04 LTS und AlmaLinux 10 oder Rocky Linux 10 (oder RHEL 10 mit einem kostenlosen Developer-Abonnement)
- Zwei zusätzliche virtuelle Festplatten für die Debian- und die RHEL-VM für die Speicherkapitel
- Eine Internetverbindung für die Paketinstallation
- Optional: eine vierte VM für Backups, NFS und zentrales Logging sowie eine öffentliche Domain für die Let’s-Encrypt-Beispiele