Das komplette Red-Hat-Enterprise-Linux-Handbuch
RHEL 10, AlmaLinux und Rocky Linux installieren, betreiben und absichern
What's Included:
At a Glance
Das komplette Red-Hat-Enterprise-Linux-Handbuch is a professional RHEL / AlmaLinux eBook by Dargslan, 267 pages, available as an instant PDF and EPUB download for €16.90, DRM-free and yours to keep, with free updates. RHEL 10, AlmaLinux und Rocky Linux installieren, betreiben und absichern.
- Length: 267 pages
- Format: PDF and EPUB (instant download)
- Language: de
- Topic: RHEL / AlmaLinux
- Edition: 1st Edition
- Price: €16.90
Key Highlights
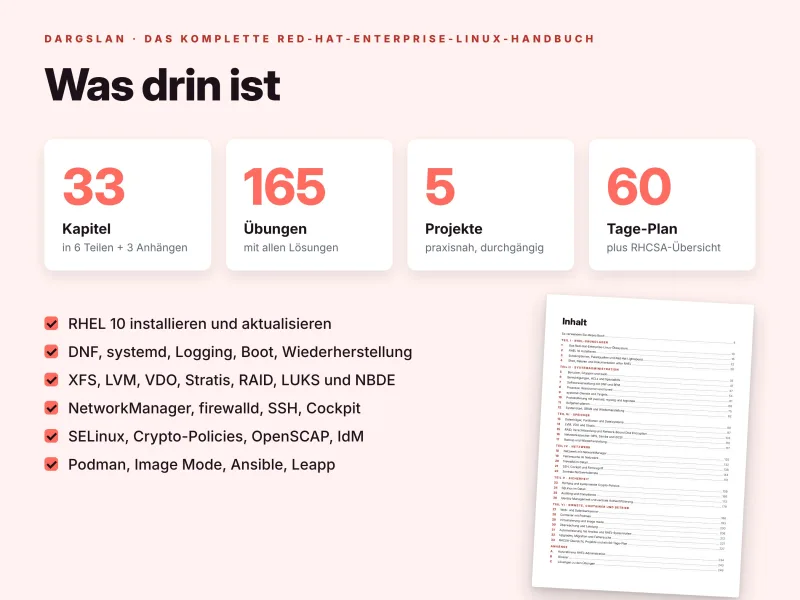
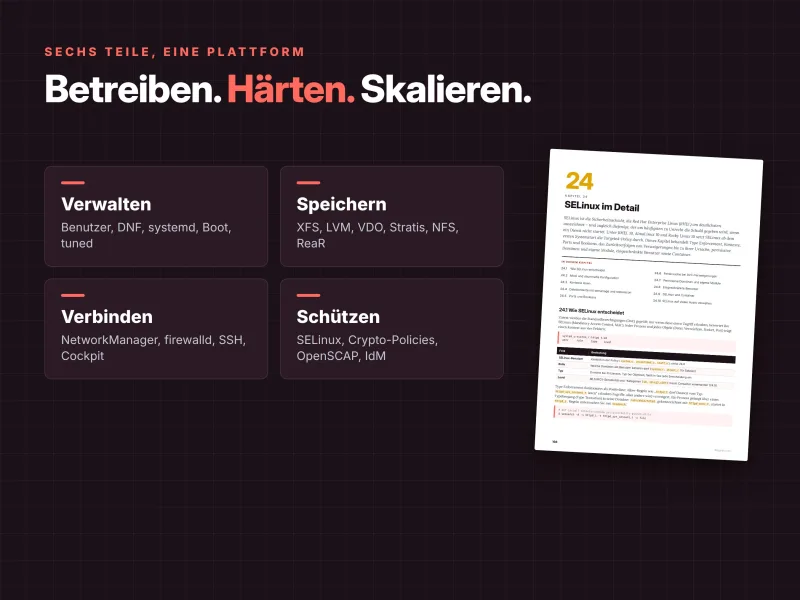
- 267 Seiten, 33 Kapitel in 6 Teilen, plus 3 Anhänge – komplett auf Deutsch
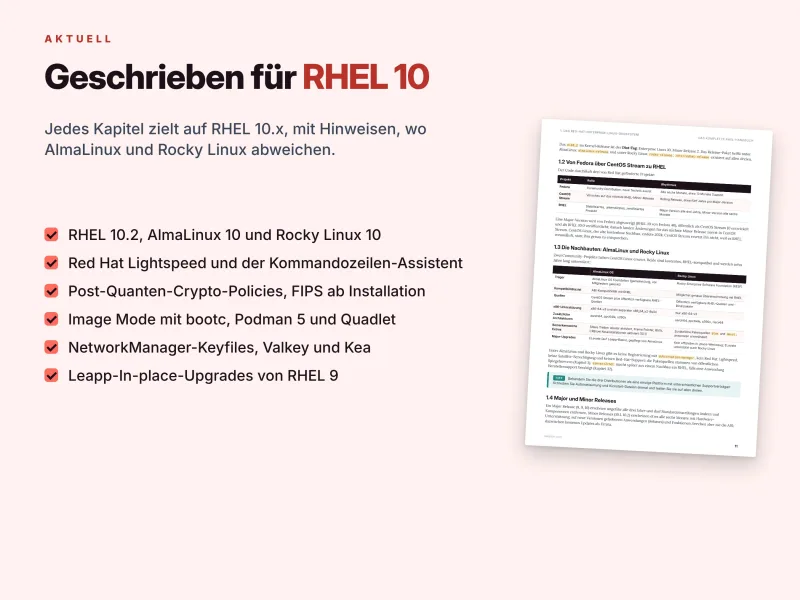
- Geschrieben für RHEL 10 (bis 10.2), AlmaLinux 10 und Rocky Linux 10
- Klare Hinweise überall dort, wo AlmaLinux und Rocky Linux von RHEL abweichen und wo sich RHEL 9 anders verhält
- Anaconda, Kickstart, image builder, Subskriptionen, rhc und Red Hat Lightspeed
- Benutzer, authselect, Berechtigungen, DNF und RPM, tuned, systemd, Protokollierung, Zeitplanung, GRUB und Wiederherstellung
- XFS, LVM, VDO, Stratis, mdadm-RAID, LUKS2 mit Clevis und Tang, NFS, Samba, iSCSI, restic und ReaR
- NetworkManager, firewalld im Detail, SSH, Cockpit, chrony, BIND, Unbound und Kea
- Crypto-Policies, Post-Quanten-Kryptografie, FIPS, SELinux im Detail, OpenSCAP, SSSD und IdM
- httpd, Nginx, MariaDB, PostgreSQL, Valkey, rootless Podman mit Quadlet, KVM und image mode mit bootc
- Performance Co-Pilot, Ansible mit RHEL-Systemrollen und Leapp-Upgrades von RHEL 9
- Mehr als 3.300 Zeilen Befehle und Konfiguration
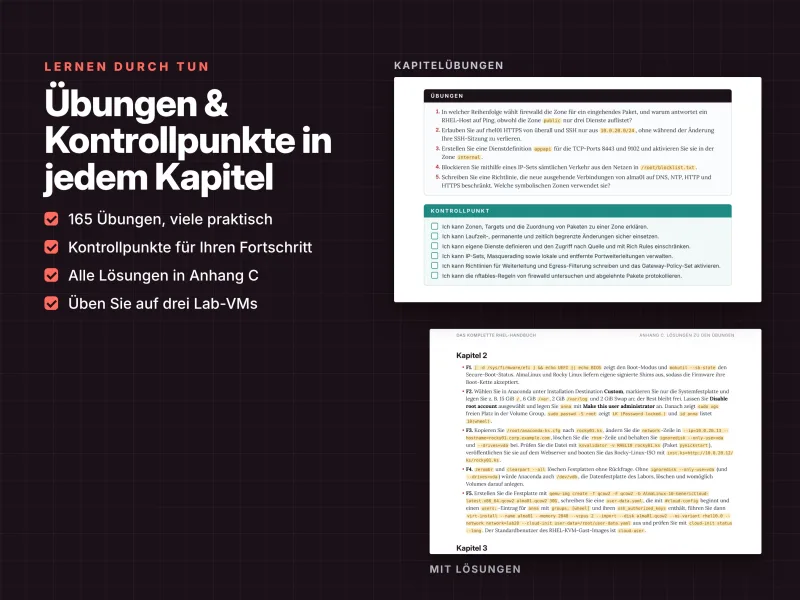
- 165 Übungen mit vollständigem Lösungsteil und ein Kontrollpunkt in jedem Kapitel
- 8 echte Fälle aus der Fehlersuche und 5 Praxisprojekte
- Übersicht der RHCSA-Prüfungsziele (EX200) und ein 60-Tage-Lernplan
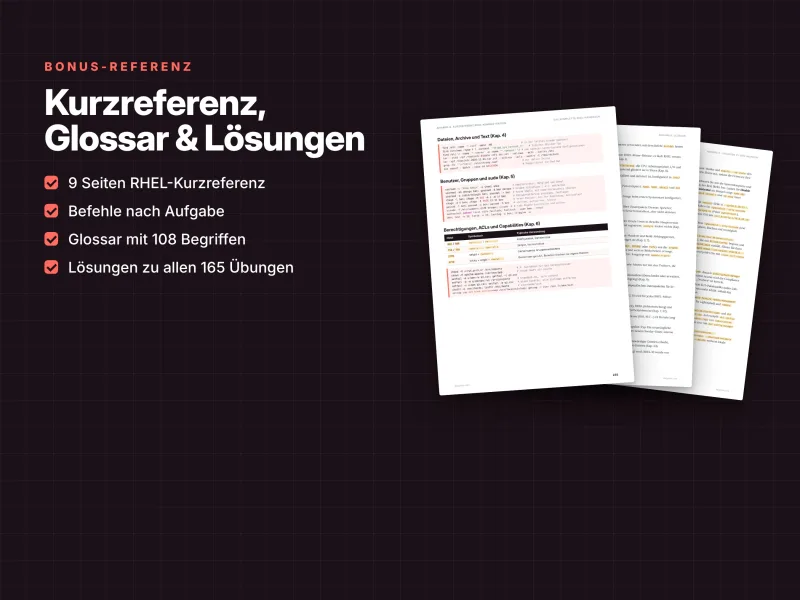
- 9 Seiten Kurzreferenz und ein Glossar mit 108 Begriffen
- PDF + EPUB + alle Codebeispiele als ZIP
Overview
RHEL 10, AlmaLinux 10 und Rocky Linux 10 in der Tiefe, komplett auf Deutsch: 267 Seiten zu DNF, systemd, LVM, Stratis, firewalld, SELinux, Crypto-Policies, IdM, Podman, image mode und Ansible, mit RHCSA-Übersicht. PDF + EPUB + Code-ZIP.
The Problem
RHEL 10 hat sich stärker verändert, als die meisten Administratoren erwarten: keine modularen Streams, keine ifcfg-Dateien und kein Teaming mehr, Kea statt dhcpd, Valkey statt Redis, ein gesperrtes root-Konto, Insights heißt jetzt Red Hat Lightspeed, und der Post-Quanten-Schlüsselaustausch ist standardmäßig aktiv. Viele Anleitungen im Netz beschreiben noch RHEL 7 oder 8, meist auf Englisch, und allgemeine Linux-Bücher hören genau dort auf, wo RHEL spezifisch wird – bei Subskriptionen, SELinux, Crypto-Policies, VDO, Stratis, IdM und Leapp.
Das Ergebnis: kopierte Befehle, die nicht mehr funktionieren, ein abgeschaltetes SELinux, weil ein 403-Fehler keinen Sinn ergab, firewalld-Regeln, die beim Neustart verschwinden, und Upgrades, die niemand zu starten wagt.
The Solution
Das komplette Red-Hat-Enterprise-Linux-Handbuch vermittelt die RHEL-Familie in der Tiefe – auf RHEL 10, AlmaLinux 10 und Rocky Linux 10 gleichzeitig und komplett auf Deutsch – und sagt klar, wo sich die Nachbauten von RHEL unterscheiden.
33 Kapitel in sechs Teilen führen Sie von der Installation und den Subskriptionen über Benutzer, DNF, systemd, den Systemstart, Speicher, NetworkManager, firewalld, Härtung, SELinux, Compliance und Identitätsverwaltung bis zu Web- und Datenbankservern, Podman, KVM, image mode, Monitoring, Ansible-Systemrollen und Leapp-Upgrades. Mehr als 3.300 Zeilen Befehle, 165 Übungen mit Lösungen, 8 Fälle aus der Fehlersuche, 5 Projekte, eine Übersicht der RHCSA-Prüfungsziele (EX200) und ein 60-Tage-Plan machen aus Wissen Können – und alle Codebeispiele liegen als ZIP bei, direkt zum Kopieren.
About This Book
Das komplette Red-Hat-Enterprise-Linux-Handbuch: RHEL 10, AlmaLinux und Rocky Linux installieren, betreiben und absichern
Auf Red Hat Enterprise Linux laufen Banken, Telekommunikationsnetze, Fabriken, Behördendienste und ein großer Teil der Public Cloud. Auf seinen Nachbauten AlmaLinux und Rocky Linux läuft ein Großteil des Rests, von Hosting-Anbietern bis zu Hochschul-Clustern. Alle drei teilen sich dieselben Pakete, dieselben Konfigurationsdateien und dieselben Werkzeuge, sodass ein einziges Repertoire an Fähigkeiten die ganze Familie abdeckt. Diese Fähigkeiten haben sich allerdings verändert. RHEL 10 streicht modulare Streams, ifcfg-Dateien, Network Teaming, ISC dhcpd, Redis und Xorg; es sperrt das root-Konto, sobald Sie einen Administrator anlegen, hebt die x86-Mindestanforderung auf x86-64-v3 an, benennt Red Hat Insights in Red Hat Lightspeed um und aktiviert standardmäßig einen Post-Quanten-Schlüsselaustausch. Ratschläge, die für RHEL 7 oder 8 geschrieben wurden – und vieles, was Sie online finden, stammt noch daher –, führen Sie heute in die falsche Richtung.
Das komplette Red-Hat-Enterprise-Linux-Handbuch lehrt Sie, RHEL 10, AlmaLinux 10 und Rocky Linux 10 in der Tiefe zu installieren, zu betreiben und abzusichern: von der Planung einer Installation und dem Hinzufügen einer Subskription über Benutzer, Software, Dienste, Speicher und Netzwerk bis zu SELinux, Compliance-Scans, zentraler Identitätsverwaltung, Containern, image mode, Automatisierung und In-place-Upgrades. Auf 267 Seiten, in 33 Kapiteln, sechs Teilen und drei Anhängen ist jedes Beispiel ein vollständiger, funktionierender Befehl oder eine vollständige Konfigurationsdatei mit echter Ausgabe – und überall dort, wo sich AlmaLinux oder Rocky Linux von RHEL unterscheiden, sagt das Handbuch es ausdrücklich.
Dies ist die deutsche Ausgabe des englischen Originals „The Complete Red Hat Enterprise Linux Guide“: Der gesamte Text ist komplett auf Deutsch, während Befehle, Programmausgaben, Konfigurationsdateien und die Daten der Lab-Umgebung – wie in der Praxis – englisch bleiben, also genau so erscheinen, wie Sie sie auf Ihrem System sehen.
Geschrieben für 2026: RHEL 10.2, AlmaLinux 10.2 und Rocky Linux 10.2
Das Handbuch ist für die Versionen geschrieben, die im November 2026 aktuell sind:
- Red Hat Enterprise Linux 10.2 – mit der kostenlosen Developer Subscription for Individuals für Ihre Lab-Umgebung;
- AlmaLinux OS 10.2 „Lavender Lion“ – kostenlos, von einer Stiftung getragen, ABI-kompatibel und auch für x86-64-v2-CPUs gebaut;
- Rocky Linux 10.2 – kostenlos, von einer Stiftung getragen und passgenau zu RHEL gebaut.
Alle drei liefern Kernel 6.12, systemd 257, DNF 4, Python 3.12, Podman 5, SELinux im Modus Enforcing, firewalld mit dem nftables-Backend und systemweite Crypto-Policies. Da ein normales dnf upgrade ein System von einem Minor Release auf das nächste hebt, gilt alles gleichermaßen für 10.0, 10.1 und die folgenden Versionen. Wo sich RHEL 9 auf eine Weise anders verhält, der Sie auf älteren Servern oder bei einem Upgrade begegnen, weist der Text darauf hin.
Teil I – RHEL-Grundlagen (Kapitel 1–4)
Sie beginnen mit dem Ökosystem selbst: was RHEL ist, wie Fedora, CentOS Stream und RHEL zusammenhängen, wo AlmaLinux und Rocky Linux ihren Platz haben, Major und Minor Releases, der Lebenszyklus mit EUS, E4S und ELS, Subskriptionen und die Developer Subscription, das Customer Portal und eine übersichtliche Tabelle mit den Neuerungen in RHEL 10 – gefolgt von Empfehlungen für die Wahl zwischen RHEL und einem Nachbau. Sie bauen die Lab-Umgebung auf, die im ganzen Buch verwendet wird: rhel01 mit RHEL 10, alma01 mit AlmaLinux 10, rocky01 mit Rocky Linux 10 und optional idm01 für Identity Management.
Kapitel 2 installiert RHEL 10 sauber: Planung, UEFI und Secure Boot, Installations-Images, das Standard-Speicherlayout, Anaconda Schritt für Schritt, Kickstart und Netzwerkinstallationen, Cloud-Images mit cloud-init, image builder und eine Checkliste für den ersten Systemstart. Kapitel 3 erklärt, wie der Zugriff auf Inhalte wirklich funktioniert – subscription-manager, Aktivierungsschlüssel und die Release-Sperre, rhc, Red Hat Lightspeed und wie Sie genau steuern, was es meldet, BaseOS, AppStream und CodeReady Linux Builder, EPEL und die Paketquellen der Nachbauten, lokale Spiegel mit reposync und Satellite sowie der neue Lightspeed-Kommandozeilen-Assistent. Kapitel 4 macht Sie auf der RHEL-Kommandozeile sicher: Bash-Grundlagen, die Dateisystemhierarchie, Dokumentation, find, Archive mit tar, xz und zstd, grep, sed und awk auf RHEL-Logs, sicheres Bearbeiten von Konfigurationsdateien, tmux und sos.
Teil II – Systemadministration (Kapitel 5–12)
Das ist der Kern der täglichen Arbeit mit RHEL. Sie verwalten Benutzer, Gruppen und sudo: die Kontodateien, die Gruppe wheel, login.defs und das Passwortalter, gesperrte Konten und Systemkonten, /etc/sudoers.d, authselect-Profile mit Kontosperre, Passwortqualität und Richtlinien für root-Anmeldungen. Sie beherrschen Berechtigungen – chmod, chown, umask, setuid, setgid und das Sticky Bit, ein gemeinsames Gruppenverzeichnis, POSIX-ACLs auf XFS, chattr, Capabilities statt setuid root, das Wiederherstellen paketierter Berechtigungen mit rpm und das Zusammenspiel von Berechtigungen mit SELinux-Labels.
Kapitel 7 behandelt die Softwareverwaltung mit DNF und RPM in der Tiefe: Pakete finden, Gruppen, Verlauf, Rückgängigmachen und Rollback, Application Streams in RHEL 10, nachdem die Module verschwunden sind, Paketquellen und Signaturschlüssel, CRB und EPEL, RPM-Abfragen und -Prüfungen, Versionssperren, dnf-automatic, Kernel und Neustarts, lokale Paketquellen und Flatpak. Anschließend steuern Sie Prozesse mit Signalen, Prioritäten, /proc, cgroups v2 und systemd-Slices, Sitzungslimits, dem OOM-Killer und tuned-Profilen, einschließlich eines eigenen Profils.
Das systemd-Kapitel behandelt Units, enable im Vergleich zu start und Presets, Targets, das Schreiben einer Service-Unit, Drop-ins mit systemctl edit, Abhängigkeiten, Neustartrichtlinien, Socket-Aktivierung, die Analyse des Systemstarts und Benutzerdienste. Es folgen die Protokollierung mit Journal-Filtern, einem persistenten Journal, rsyslog-Regeln, zentralem Logging über TCP und TLS und logrotate sowie die Zeitplanung mit crontabs, der cron-Struktur von RHEL, anacron, systemd-Timern und Kalenderausdrücken, at und batch und flock. Teil II endet mit dem Systemstart und der Wiederherstellung: UEFI, Secure Boot und shim, GRUB 2 mit Einträgen nach der Boot Loader Specification, Kernel-Argumente mit grubby, dracut, die Targets rescue und emergency, das Zurücksetzen eines verlorenen root-Passworts, Kernel-Module, Kernel-Rollback und kdump.
Teil III – Speicher (Kapitel 13–17)
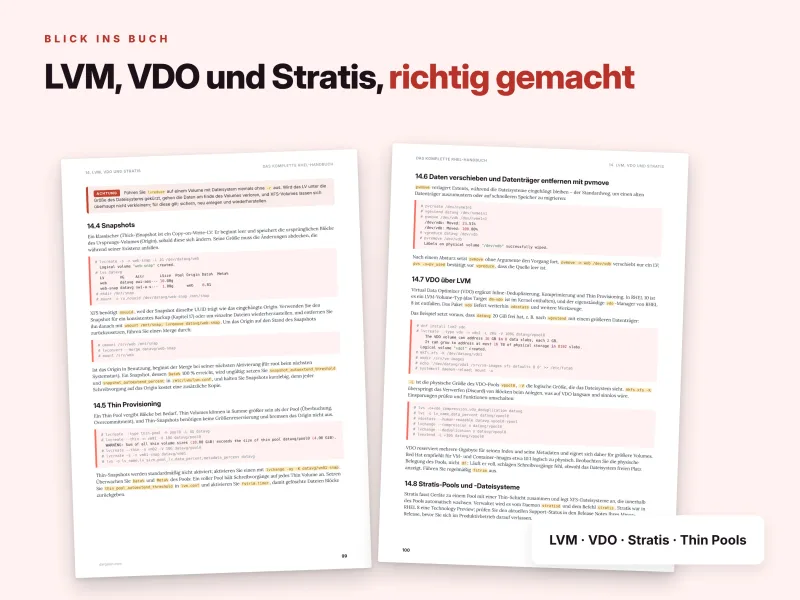
Speicher hat unter RHEL ein eigenes Werkzeugset, und dieser Teil behandelt es vollständig und sorgfältig. Sie untersuchen Blockgeräte und persistente Namen, partitionieren mit parted und fdisk und lernen XFS kennen – anlegen, vergrößern, reparieren und optimieren – mit ext4 als Alternative, Mount-Optionen, /etc/fstab, systemd-Mount-Units, Swap mit zram, tmpfs und Quotas auf XFS. Kapitel 14 ist das Herzstück dieses Teils: LVM mit der Devices-Datei, Vergrößern und Verkleinern, Snapshots, Thin Provisioning und pvmove, Deduplizierung und Kompression mit VDO über LVM, Stratis-Pools und eine klare Entscheidungshilfe, wann Sie was einsetzen.
Kapitel 15 baut und wartet mdadm-RAID und LVM-RAID, verschlüsselt Volumes mit LUKS2 und ergänzt Network-Bound Disk Encryption mit Clevis und Tang, damit verschlüsselte Server sich innerhalb Ihres Netzwerks automatisch entsperren – mit Schlüsselrotation und Automatisierung über Systemrollen. Kapitel 16 gibt Speicher frei mit NFS (nur NFSv4, mit firewalld und SELinux), autofs, Samba und seinen SELinux-Labels, cifs-utils sowie einem iSCSI-Target mit targetcli samt Initiator. Kapitel 17 macht aus dem Backup eine Disziplin: RPO, RTO und die 3-2-1-Regel, tar-Archive, die SELinux-Kontexte erhalten, rsync-Snapshots, xfsdump, restic aus EPEL, konsistente Dumps, ein systemd-Timer, Bare-Metal-Wiederherstellung mit Relax-and-Recover und getestete Wiederherstellungen.
Teil IV – Netzwerk (Kapitel 18–22)
RHEL 10 konfiguriert das Netzwerk ausschließlich mit NetworkManager-Keyfiles, und Kapitel 18 vermittelt das gründlich: Geräte und Verbindungen, statisches IPv4 und IPv6, DNS und Suchdomains, Routen und Metriken, das sichere Ändern des Netzwerks eines entfernten Servers, Bonding, Bridges und VLANs, nmtui und die Netzwerk-Systemrolle. Kapitel 19 gibt Ihnen eine Methode zur Fehlersuche Schicht für Schicht mit ping, tracepath, mtr, ss, dig, curl, openssl, ncat und tcpdump, zusammen mit der Diagnose von NetworkManager, firewalld und SELinux.
firewalld erhält ein eigenes Kapitel: Zonen und die Zuordnung von Paketen, Laufzeit- im Vergleich zu permanenter Konfiguration, Dienste, Ports und Quellen, Rich Rules, IP-Sets, Masquerading und Portweiterleitung, Policies zwischen Zonen, die nftables-Sicht und die Unterschiede zu RHEL 9. Kapitel 21 behandelt OpenSSH unter RHEL 10, Schlüssel, Härtung mit Drop-ins, Crypto-Policies und SSH, Ports und SELinux, fail2ban, SSH-Zertifikate, die Webkonsole Cockpit und Remote-Desktop über RDP. Teil IV schließt mit den zentralen Netzwerkdiensten: chrony als Client und LAN-Server, Unbound, autoritatives DNS mit BIND und seinen SELinux-Regeln, DHCPv4 mit ISC Kea und Postfix als Null-Client und LAN-Relay.
Teil V – Sicherheit (Kapitel 23–26)
Bei der Sicherheit hebt sich RHEL von anderen Distributionen ab, und dieser Teil geht entsprechend tief. Kapitel 23 baut eine gehärtete Basis auf: Bedrohungsmodell, minimale Installation, Update-Richtlinie, systemweite Crypto-Policies mit Subpolicies und eigenen Modulen, Post-Quanten-Kryptografie mit hybridem ML-KEM, FIPS-Modus, Kontosperre, sysctl-Härtung, USBGuard und fapolicyd sowie sudo-Protokollierung. Kapitel 24 behandelt SELinux im Detail – wie es entscheidet, Modi, Kontexte, semanage fcontext und restorecon, Ports und Booleans, die Fehlersuche bei AVC-Meldungen, Permissive Domains und eigene Module, eingeschränkte Benutzer, SELinux mit Containern und auf vielen Hosts.
Kapitel 25 behandelt Auditing und Compliance: persistente Audit-Regeln, Suchen und Berichte, AIDE, OpenSCAP und den SCAP Security Guide – Scans, Behebung und Compliance schon bei der Installation – sowie Compliance mit Red Hat Lightspeed und Lynis. Kapitel 26 zentralisiert die Identitätsverwaltung: authselect, SSSD, Kerberos-Grundlagen, der Beitritt zu Active Directory mit realmd, die Installation eines IdM-Servers, das Einbinden von Clients, hostbasierte Zugriffskontrolle und zentrale sudo-Regeln.
Teil VI – Dienste, Container und Betrieb (Kapitel 27–33)
Jetzt leisten die Server echte Arbeit. Sie betreiben Apache httpd und Nginx mit TLS, das der Crypto-Policy folgt, Zertifikate von certbot oder einer internen CA, PHP-FPM, MariaDB, PostgreSQL und Valkey – jeweils mit den SELinux- und firewalld-Einstellungen, die der Dienst braucht. Kapitel 28 behandelt rootless Podman, UBI-Images und Registries, Volumes mit SELinux, Pods, Quadlet für Container als systemd-Dienste, automatische Updates und Rollback, Buildah, Skopeo und toolbx. Kapitel 29 behandelt KVM mit libvirt – VMs aus ISOs und Cloud-Images, virsh, Cockpit, Speicherpools, Netzwerke und Snapshots – sowie image mode mit bootc: ein Image bauen, aktualisieren, wechseln und zurückrollen.
Die Überwachung folgt einer klaren Methode mit Load Average und PSI, CPU, Arbeitsspeicher, Festplatte und Netzwerk, sysstat, Performance Co-Pilot mit pmrep, Cockpit-Metriken, tuned-Baselines und dem Red-Hat-Lightspeed-Advisor. Kapitel 31 automatisiert mit Ansible und RHEL-Systemrollen für Zeit, Firewall, SELinux, Netzwerk und Speicher, mit Geheimnissen in Ansible Vault. Kapitel 32 behandelt Errata, das Upgrade von RHEL 9 auf RHEL 10 mit Leapp, AlmaLinux ELevate, die Konvertierung zu RHEL, sos-Berichte und die Zusammenarbeit mit dem Support sowie eine Methode zur Fehlersuche mit acht echten Fällen. Kapitel 33 führt alles zusammen.
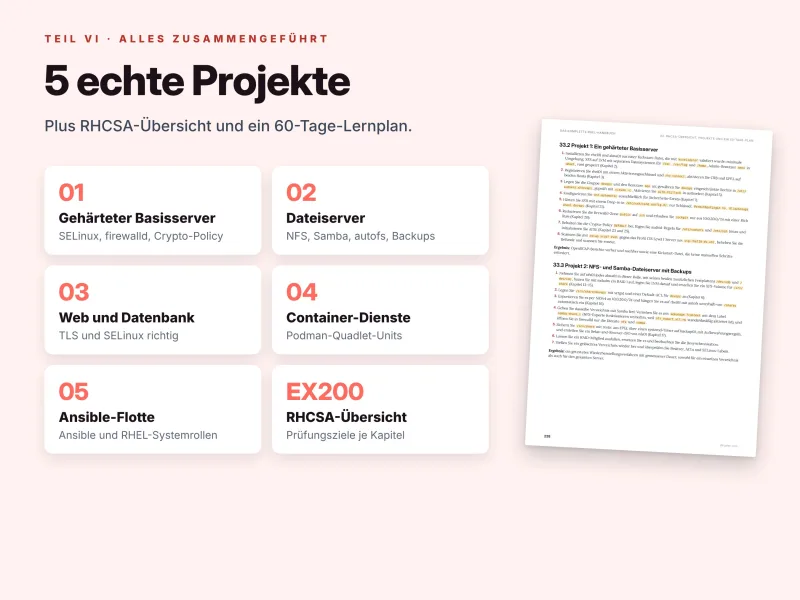
Fünf Projekte, die das ganze Buch verbinden
Jedes Projekt nennt die Kapitel, auf die es aufbaut, die beteiligten Hosts, einen geschätzten Zeitaufwand und ein konkretes Ergebnis:
- Ein gehärteter Basisserver – eine Kickstart-Installation, Aktivierungsschlüssel und
rhc, sudo-Regeln und faillock, SSH-Drop-ins, eine reduzierte firewalld-Zone, auditd, AIDE sowie OpenSCAP-Scans gegen ein CIS-Profil vorher und nachher; - Ein NFS- und Samba-Dateiserver mit Backups – mdadm-RAID 1 mit LVM und XFS, ACLs, autofs, restic auf einen Backup-Host, ein Relax-and-Recover-ISO, eine ausgefallene Festplatte und eine überprüfte Wiederherstellung;
- Ein Web- und Datenbankserver mit TLS und SELinux – httpd, PHP-FPM und PostgreSQL unter Rocky Linux, eigene Kontexte und Ports, ausschließlich HTTPS, keine AVC-Meldungen und eine getestete Datenbankwiederherstellung;
- Podman-Quadlet-Dienste – ein rootless Dienst aus zwei Containern mit Valkey, der Neustarts und automatische Updates übersteht;
- Eine mit Ansible verwaltete Flotte mit Systemrollen – ein Git-Repository, das jeden frischen Host der RHEL-Familie neu aufbaut, wobei ein zweiter Lauf
changed=0meldet.
Eine Kostprobe: das Drop-in, das einen Dienst stoppt
Fall 3 im Kapitel zur Fehlersuche begegnet vielen Administratoren, wenn sie zum ersten Mal Drop-ins verwenden. Sie führen systemctl edit httpd aus, um den Startbefehl zu ändern, und httpd verweigert den Start. Das Handbuch führt Sie durch die Diagnose:
# systemctl status httpd
     Loaded: bad-setting (Reason: Unit httpd.service has a bad unit file setting.)
# journalctl -u httpd -b | tail -1
httpd.service: Service has more than one ExecStart= setting, which is only allowed for Type=oneshot services. Refusing.
Die Behebung: Leeren Sie im Drop-in die geerbte Liste mit einer leeren ExecStart=-Zeile vor der neuen, prüfen Sie die zusammengeführte Unit mit systemctl cat httpd, führen Sie dann systemctl daemon-reload aus und starten Sie den Dienst erneut. Jeder Fall folgt demselben Muster – Symptom, Diagnose, Behebung –, und die anderen sieben behandeln eine defekte Paketquelle, die DNF lahmlegt, eine SELinux-Verweigerung nach dem Verschieben von Webdateien, den Emergency Mode nach einer Änderung an fstab bei gesperrtem root-Konto, einen NetworkManager, der das falsche Profil aktiviert, firewalld, das einen neuen Dienst blockiert, ein /var, das mit Logs volläuft, und eine Zeitabweichung, die Kerberos-Anmeldungen scheitern lässt.
Was dieses Handbuch anders macht
- Tief statt breit. Eine einzige Distributionsfamilie, bis ins Detail behandelt: VDO, Stratis, Clevis und Tang, Crypto-Policies, fapolicyd, IdM, image mode und Leapp – Themen, die allgemeine Linux-Bücher auslassen.
- RHEL und seine Nachbauten gemeinsam. Jedes Beispiel läuft auf RHEL 10, AlmaLinux 10 und Rocky Linux 10, und das Handbuch sagt klar, was nur unter RHEL gilt – Registrierung, Red Hat Lightspeed,
rhcund der Kommandozeilen-Assistent – und was die Nachbauten stattdessen verwenden. - Aktuell. Lightspeed statt Insights, Application Streams ohne Module, nur noch Keyfiles, Kea statt dhcpd, Valkey statt Redis, hybrider Post-Quanten-Schlüsselaustausch und bootc – der Stand von RHEL im Jahr 2026.
- Bereit für die RHCSA. Kapitel 33 ordnet jede Gruppe von Prüfungszielen der RHCSA (EX200) für RHEL 10 den Kapiteln zu, nennt die Änderungen gegenüber der Version für RHEL 9 und ergänzt einen 60-Tage-Lernplan, der mit zwei Probeprüfungen unter Zeitdruck endet.
- Sicherheit aus Gewohnheit. Prüfen, bevor Sie ändern, Drop-ins verwenden, SELinux im Modus Enforcing lassen, den unterstützten Weg bevorzugen, beim zweiten Mal automatisieren und Wiederherstellungen testen – goldene Regeln, die sich durch das ganze Buch ziehen.
- Übung inklusive. Fünf Übungen pro Kapitel, insgesamt 165, mit vollständigem Lösungsteil, ein Kontrollpunkt in jedem Kapitel, 8 Fälle aus der Fehlersuche und 5 Projekte.
- Komplett auf Deutsch. Erklärungen, Übungen und Lösungen in Ihrer Sprache, Befehle und Ausgaben im englischen Original wie auf jedem Server.
So arbeiten Sie mit dem Handbuch
Jedes Kapitel folgt demselben Aufbau: Konzepte erklären, was eine Komponente leistet und warum Red Hat sie so entworfen hat, Beispiele zeigen vollständige Befehle und Dateien mit echter Ausgabe, Tipps und Warnhinweise weisen auf überraschende Standardeinstellungen und auf Fehler hin, die Daten oder den Zugang kosten, Übungen laden zum Üben ein, und ein Kontrollpunkt fasst zusammen, was Sie können sollten, bevor Sie weitermachen. Querverweise wie „(Kapitel 24)“ lassen Sie einem Thema durch das Buch folgen, statt es von vorn bis hinten zu lesen.
Wer neu bei RHEL ist, liest die Teile I und II der Reihe nach; erfahrene Administratoren springen direkt in jedes beliebige Kapitel. RHCSA-Kandidaten folgen dem 60-Tage-Plan – etwa eine Stunde pro Tag, jeder zehnte Tag dient der Wiederholung – und üben auf dem RHEL-Host, denn nur RHEL nutzt das Red Hat CDN. Wenn Sie mehr wollen, übernehmen die Begleitbücher von Dargslan: „Das komplette Linux-Administrationshandbuch“ für Debian und Ubuntu neben RHEL, „Das Linux-Administrations-Arbeitsbuch“ mit 200 prüfungsnahen Aufgaben zum Trainieren der RHCSA-Fähigkeiten sowie The Complete AlmaLinux Guide, The Complete Linux Hardening Guide und The Complete Ansible Guide (auf Englisch) für die Vertiefung.
Nachschlagematerial, das Sie immer wieder nutzen
- Anhang A: Kurzreferenz RHEL-Administration auf 9 Seiten, nach Themen geordnet, mit Kapitelverweisen;
- Anhang B: ein Glossar mit 108 Begriffen;
- Anhang C: Lösungen zu allen 165 Übungen;
- mehr als 3.300 Zeilen Befehle und Konfiguration und ein anklickbares Inhaltsverzeichnis.
Das erhalten Sie
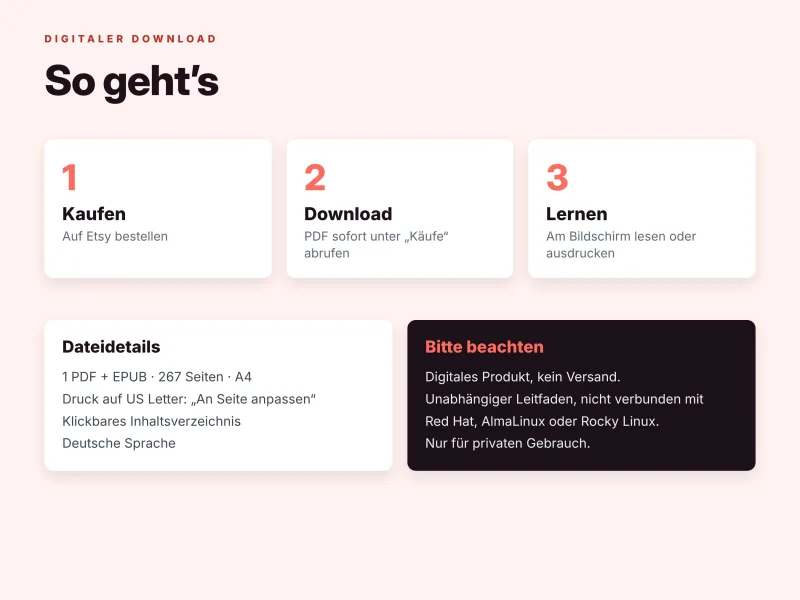
- PDF – 267 Seiten, A4, druckbar (auch auf US Letter mit „An Seite anpassen“), mit anklickbarem Inhaltsverzeichnis;
- EPUB – für Kindle, Tolino, Kobo, Apple Books und andere E-Reader;
- Quellcode-ZIP (kostenloser Bonus,
Red-Hat-Enterprise-Linux-Handbuch-2026-Quellcode.zip) – alle Codebeispiele aus dem Buch, nach Kapiteln sortiert: Befehle, Konfigurationsdateien, Kickstart-Dateien, Unit-Dateien und Playbooks, direkt zum Kopieren.
Nach dem Kauf laden Sie alle Dateien sofort aus Ihrem Dargslan-Konto herunter oder lesen das Buch direkt im Browser mit dem Dargslan Online Reader. Es wird nichts verschickt.
Für wen das Handbuch gedacht ist
Das Handbuch richtet sich an Linux-Administratoren, die Server mit RHEL, AlmaLinux oder Rocky Linux betreuen, Windows- und VMware-Administratoren, die zu Linux wechseln, Debian- und Ubuntu-Administratoren, die zur RHEL-Familie wechseln, DevOps- und Cloud-Engineers, die RHEL-Images bereitstellen, RHCSA-Kandidaten sowie Homelab-Fans, die Kenntnisse auf Unternehmensniveau aufbauen wollen. Sie sollten sich beim Eintippen von Befehlen wohlfühlen; alles, was spezifisch für RHEL ist, wird von Grund auf erklärt.
Fangen Sie heute an
Ob Sie gerade eine Flotte von RHEL-Servern übernommen haben, von CentOS oder RHEL 9 migrieren oder sich auf die RHCSA-Prüfung vorbereiten: Dieses Handbuch gibt Ihnen eine einheitliche, aktuelle und sichere Arbeitsweise für die ganze RHEL-Familie. Bauen Sie die Lab-Umgebung auf, arbeiten Sie die Kapitel durch, beschädigen Sie Systeme absichtlich und reparieren Sie sie wieder – und betreiben Sie RHEL wie ein Profi.
Dies ist eine unabhängige Veröffentlichung, die nicht mit Red Hat, der AlmaLinux OS Foundation oder der Rocky Enterprise Software Foundation verbunden ist und nicht von diesen gesponsert oder unterstützt wird; sie ist kein offizielles Schulungs- oder Prüfungsmaterial von Red Hat. Red Hat und RHEL sind Marken von Red Hat, Inc.; Linux ist eine eingetragene Marke von Linus Torvalds; alle anderen Marken gehören ihren jeweiligen Inhabern.
Who Is This Book For?
- Linux-Administratoren, die Server mit RHEL, AlmaLinux oder Rocky Linux betreuen
- Debian- und Ubuntu-Administratoren, die zur RHEL-Familie wechseln
- Windows- und VMware-Administratoren, die auf Linux umsteigen
- Kandidaten für die RHCSA (EX200), die ein tiefgehendes, praxisorientiertes Lernbuch suchen
- DevOps- und Cloud-Engineers, die RHEL-Images bereitstellen und betreiben
- Homelab-Fans, die Kenntnisse auf Unternehmensniveau aufbauen wollen
Who Is This Book NOT For?
- Absolute Linux-Einsteiger, die noch nie ein Terminal benutzt haben – beginnen Sie mit „Linux lernen“
- Leser, die auch Debian und Ubuntu abgedeckt brauchen – dafür gibt es „Das komplette Linux-Administrationshandbuch“, das alle drei Familien Seite an Seite behandelt
- Leser, die vor allem prüfungsnahe Übungsaufgaben suchen – „Das Linux-Administrations-Arbeitsbuch“ ergänzt dieses Handbuch mit 200 Aufgaben
- Leser, die offizielles Red-Hat-Schulungsmaterial, Prüfungsmaterial oder Exam-Dumps suchen – dies ist ein unabhängiges Handbuch
- Leser, die einen Videokurs statt eines geschriebenen Praxis-Nachschlagewerks suchen
Table of Contents
So verwenden Sie dieses Buch – S. 4
Teil I · RHEL-Grundlagen (Kapitel 1–4)
Teil II · Systemadministration (Kapitel 5–12)
Teil III · Speicher (Kapitel 13–17)
Teil IV · Netzwerk (Kapitel 18–22)
Teil V · Sicherheit (Kapitel 23–26)
Teil VI · Dienste, Container und Betrieb (Kapitel 27–33)
- Das Red-Hat-Enterprise-Linux-Ökosystem – S. 10
- RHEL 10 installieren – S. 16
- Subskriptionen, Paketquellen und Red Hat Lightspeed – S. 22
- Shell, Dateien und Dokumentation unter RHEL – S. 28
- Benutzer, Gruppen und sudo – S. 35
- Berechtigungen, ACLs und Spezialbits – S. 41
- Softwareverwaltung mit DNF und RPM – S. 47
- Prozesse, Ressourcen und tuned – S. 54
- systemd-Dienste und Targets – S. 61
- Protokollierung mit journald, rsyslog und logrotate – S. 68
- Aufgaben planen – S. 75
- Systemstart, GRUB und Wiederherstellung – S. 82
- Datenträger, Partitionen und Dateisysteme – S. 90
- LVM, VDO und Stratis – S. 97
- RAID, Verschlüsselung und Network-Bound Disk Encryption – S. 103
- Netzwerkspeicher: NFS, Samba und iSCSI – S. 110
- Backup und Wiederherstellung – S. 117
- Netzwerk mit NetworkManager – S. 125
- Fehlersuche im Netzwerk – S. 132
- firewalld im Detail – S. 138
- SSH, Cockpit und Fernzugriff – S. 144
- Zentrale Netzwerkdienste – S. 151
- Härtung und systemweite Crypto-Policies – S. 159
- SELinux im Detail – S. 166
- Auditing und Compliance – S. 172
- Identity Management und zentrale Authentifizierung – S. 179
- Web- und Datenbankserver – S. 186
- Container mit Podman – S. 193
- Virtualisierung und image mode – S. 200
- Überwachung und Leistung – S. 206
- Automatisierung mit Ansible und RHEL-Systemrollen – S. 212
- Upgrades, Migration und Fehlersuche – S. 221
- RHCSA-Übersicht, Projekte und ein 60-Tage-Plan – S. 227
Anhänge
Anhang A: Kurzreferenz RHEL-Administration – S. 234
Anhang B: Glossar – S. 243
Anhang C: Lösungen zu den Übungen – S. 249
Requirements
- Sicherer Umgang mit Befehlen im Terminal – alles, was spezifisch für RHEL ist, wird von Grund auf erklärt
- Ein Computer, der drei kleine virtuelle Maschinen ausführen kann (KVM, Hyper-V, VMware Workstation, Proxmox VE oder ein Cloud-Konto)
- Installationsmedien für AlmaLinux 10 und Rocky Linux 10 sowie RHEL 10 mit einer kostenlosen Red Hat Developer Subscription für die Themen, die nur RHEL betreffen
- Zwei zusätzliche virtuelle Festplatten für die RHEL- und die AlmaLinux-VM für die Speicherkapitel
- Eine Internetverbindung für die Paketinstallation
- Optional: eine vierte VM mit 4 GB Arbeitsspeicher für das Kapitel zu Identity Management