Le guide complet de l'administration Linux
Exploiter des serveurs Debian, Ubuntu et RHEL comme un professionnel
What's Included:
At a Glance
Le guide complet de l'administration Linux is a professional Linux Administration eBook by Dargslan, 235 pages, available as an instant PDF and EPUB download for €16.90, DRM-free and yours to keep, with free updates. Exploiter des serveurs Debian, Ubuntu et RHEL comme un professionnel.
- Length: 235 pages
- Format: PDF and EPUB (instant download)
- Language: fr
- Topic: Linux Administration
- Price: €16.90
Key Highlights
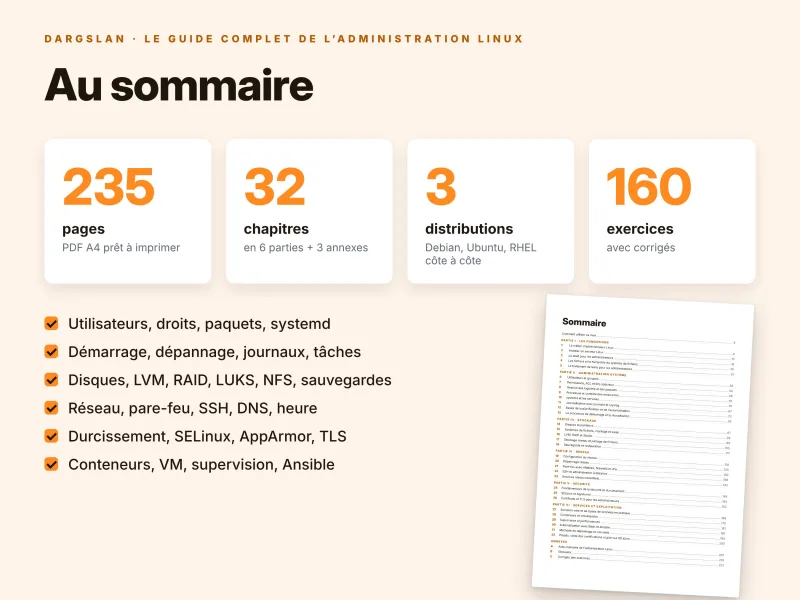
- 235 pages, 32 chapitres en 6 parties, plus 3 annexes, entièrement en français
- Écrit pour Debian 13, Ubuntu 26.04 LTS et RHEL 10 / AlmaLinux 10 / Rocky Linux 10
- Les deux familles de distributions côte à côte, différences marquées D et R
- Utilisateurs, permissions, apt et dnf, processus, systemd, journalisation, planification, démarrage et récupération
- Disques, ext4/XFS/Btrfs, LVM, RAID mdadm, Stratis, LUKS, NFS, Samba, sauvegardes restic
- NetworkManager, netplan, systemd-networkd, nftables, firewalld, ufw, SSH, DNS, DHCP
- Durcissement, auditd, AIDE, OpenSCAP, SELinux, AppArmor, certificats et certbot
- Nginx, Apache, MariaDB, PostgreSQL, Quadlets Podman, Docker, KVM, Prometheus, Ansible
- Plus de 2 800 lignes de commandes et de configuration
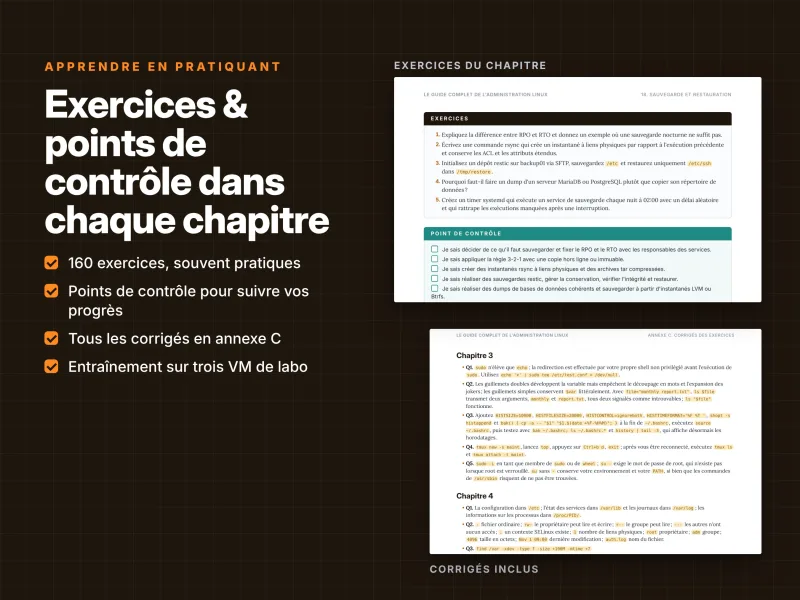
- 160 exercices avec corrigés complets et un point de contrôle dans chaque chapitre
- 12 cas réels de dépannage et 6 projets pratiques
- Carte des objectifs RHCSA et LFCS et plan d'étude sur 60 jours
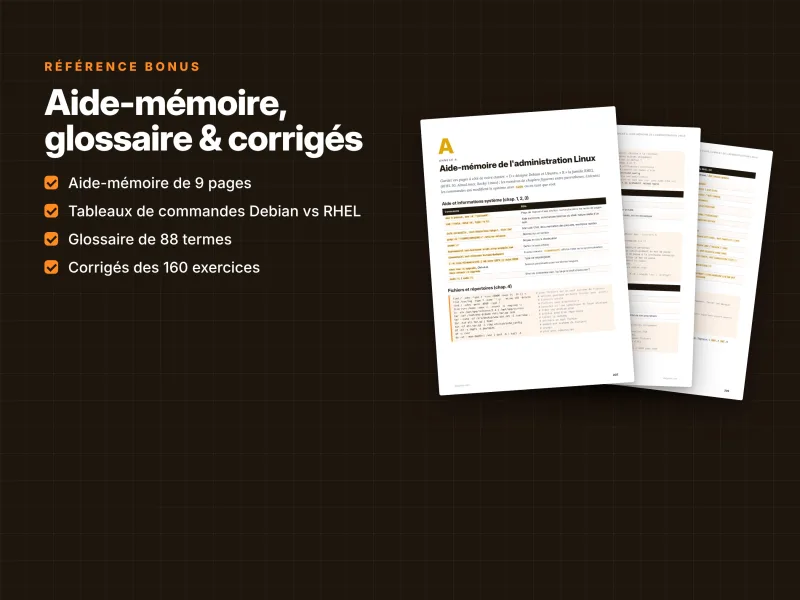
- Aide-mémoire de 9 pages et glossaire de 88 termes
- PDF + EPUB + tous les exemples de code en ZIP
Overview
Administrez Debian 13, Ubuntu 26.04 LTS et RHEL 10 côte à côte, en français : 235 pages sur les utilisateurs, paquets, systemd, stockage, réseau, sécurité, services, automatisation et dépannage, avec carte RHCSA/LFCS. PDF + EPUB + ZIP.
The Problem
Les parcs Linux réels sont hétérogènes : un serveur Debian ici, des serveurs Ubuntu là, AlmaLinux ou RHEL en production. Les compétences sont les mêmes, mais pas les outils : apt ou dnf, AppArmor ou SELinux, ufw, nftables ou firewalld, netplan, ifupdown ou NetworkManager, ssh ou sshd. La plupart des livres et des tutoriels ne traitent qu'une distribution, souvent dans une ancienne version, et en anglais, et vous laissent transposer le reste sous pression.
Résultat : des commandes copiées qui fonctionnent à moitié, SELinux désactivé parce qu'une erreur 403 restait incompréhensible, des modifications de pare-feu qui vous enferment dehors, et des sauvegardes que personne n'a jamais restaurées.
The Solution
Le guide complet de l'administration Linux vous enseigne l'administration de serveurs une seule fois, en français, sur Debian 13, Ubuntu 26.04 LTS et RHEL 10 / AlmaLinux 10 / Rocky Linux 10 à la fois. Chaque commande qui diffère est donnée pour les deux familles et marquée D ou R : vous apprenez la compétence, pas la variante propre à une distribution.
32 chapitres en six parties vous mènent de l'installation aux utilisateurs, aux paquets, à systemd, au démarrage, au stockage, au réseau, à la sécurité, aux serveurs web et de bases de données, aux conteneurs, aux VM, à la supervision et à Ansible. Plus de 2 800 lignes de commandes, 160 exercices corrigés, 12 cas de dépannage, 6 projets, une carte des objectifs RHCSA et LFCS et un plan sur 60 jours transforment les connaissances en compétences, et tous les exemples de code sont fournis dans un ZIP, prêts à copier.
About This Book
Le guide complet de l'administration Linux : exploiter des serveurs Debian, Ubuntu et RHEL comme un professionnel
Linux fait tourner la plupart des serveurs du monde, et le travail nécessaire pour les maintenir en bonne santé est le même sur toutes les distributions : installer avec soin, gérer les utilisateurs et les logiciels, contrôler les services, s'occuper du stockage et du réseau, sécuriser, sauvegarder, surveiller et réparer. Les détails, eux, diffèrent. Debian et Ubuntu utilisent apt et AppArmor ; la famille RHEL utilise dnf, SELinux et firewalld. Le service SSH s'appelle même ssh dans une famille et sshd dans l'autre. La plupart des livres choisissent une seule distribution et vous laissent tout transposer vous-même, ce que vous ne pouvez pas vous permettre à trois heures du matin, sur un serveur que vous n'avez pas installé.
Le guide complet de l'administration Linux enseigne l'administration professionnelle de serveurs sur les trois grandes distributions en parallèle, de la première connexion jusqu'à un parc surveillé, durci et automatisé, et entièrement en français. Sur 235 pages, en 32 chapitres répartis en six parties et trois annexes, chaque commande est donnée pour les deux familles dès qu'elles diffèrent : vous apprenez la compétence une seule fois et vous l'appliquez sur n'importe quel serveur Linux qu'on vous confie.
Écrit pour 2026 : Debian 13, Ubuntu 26.04 LTS et RHEL 10
Le guide est rédigé pour les versions actuelles en novembre 2026 :
- Debian 13 « trixie » : noyau 6.12 LTS, systemd 257, APT 3.0 et fichiers deb822
.sources; - Ubuntu 26.04 LTS « Resolute Raccoon » : noyau 7.0, systemd 259, netplan, sudo-rs et coreutils en Rust par défaut, chrony pour l'heure ;
- RHEL 10, AlmaLinux 10.2 et Rocky Linux 10 : noyau 6.12,
dnf, firewalld, SELinux en mode enforcing et un cycle de vie de dix ans.
Les trois partagent systemd 257 ou ultérieur, cgroups v2, nftables et OpenSSH 10 : l'essentiel de ce que vous apprenez s'applique donc partout, y compris aux versions précédentes qui tournent encore dans de nombreux centres de données.
Partie I : Fondamentaux (chapitres 1 à 5)
Vous commencez par le métier lui-même : ce que fait réellement un administrateur, les liens entre les familles de distributions, les modèles de publication et les cycles de vie, les serveurs physiques, virtuels et cloud, la documentation déjà présente sur le système, le travail en sécurité avec root et sudo, et la tenue d'un journal des modifications. Vous montez le labo utilisé dans tout le livre : srv01 sous Debian 13, srv02 sous Ubuntu 26.04 et srv03 sous AlmaLinux 10, plus un hôte facultatif backup01.
Le chapitre 2 installe de vrais serveurs : planification, UEFI et Secure Boot, schémas de partitionnement et installations minimales, puis l'installateur Debian, Subiquity avec autoinstall sous Ubuntu, Anaconda avec Kickstart et les images cloud configurées par cloud-init, avant une liste de vérification du premier démarrage. Les chapitres 3 à 5 vous rendent à l'aise au clavier : globbing, protection des caractères, redirections, vim, tmux, hiérarchie du système de fichiers, find, archives, et les outils de texte du quotidien : grep et les expressions régulières, sed, awk, diff et l'écriture sûre de fichiers root avec tee.
Partie II : Administration système (chapitres 6 à 13)
C'est le cœur de l'administration quotidienne. Vous gérez les utilisateurs et les groupes, le vieillissement des mots de passe avec login.defs, les comptes système, les règles sudo dans /etc/sudoers.d et le principe du moindre privilège, et vous découvrez l'identité centralisée avec SSSD et FreeIPA. Vous maîtrisez les permissions : chmod en mode symbolique et octal, umask, setuid, setgid et sticky bit, un répertoire de groupe partagé, les ACL POSIX, les attributs de fichiers et les capabilities.
Le chapitre 8 place apt et dnf côte à côte : dépôts, clés de signature et dépôts tiers, EPEL, CRB et backports, interrogation des paquets, verrouillage de version, mises à jour de sécurité automatiques, et les cas où une mise à jour du noyau impose un redémarrage ou la relance des services. Vous contrôlez ensuite les processus avec les signaux, nice et ionice, /proc, lsof, cgroups v2 et les slices systemd, les limites de ressources et l'OOM killer.
Le chapitre systemd couvre les unités, les targets, l'écriture de votre propre service, les surcharges par drop-in avec systemctl edit, les dépendances, les politiques de redémarrage, l'activation par socket et l'analyse du démarrage. Suivent la journalisation (journalctl, journal persistant, rsyslog, logrotate, centralisation) et la planification avec cron, anacron, les timers systemd, at et flock. La partie II se termine par le processus de démarrage et la récupération : Secure Boot et shim, GRUB 2, grubby sous RHEL, initramfs, paramètres du noyau, cibles rescue et emergency, réinitialisation d'un mot de passe root perdu, modules du noyau et retour à un noyau plus ancien.
Partie III : Stockage (chapitres 14 à 18)
Les erreurs de stockage détruisent des données : cette partie est donc prudente et complète. Vous apprenez les noms des périphériques en mode bloc et les noms persistants, GPT et MBR, les outils de partitionnement, le contrôle de l'état SMART et NVMe, l'effacement sûr des disques et l'ajout d'un disque à une VM en fonctionnement. Le chapitre 15 vous aide à choisir entre ext4, XFS et Btrfs et traite des options de montage, de /etc/fstab, du redimensionnement, de la réparation, du swap, de zram et de tmpfs.
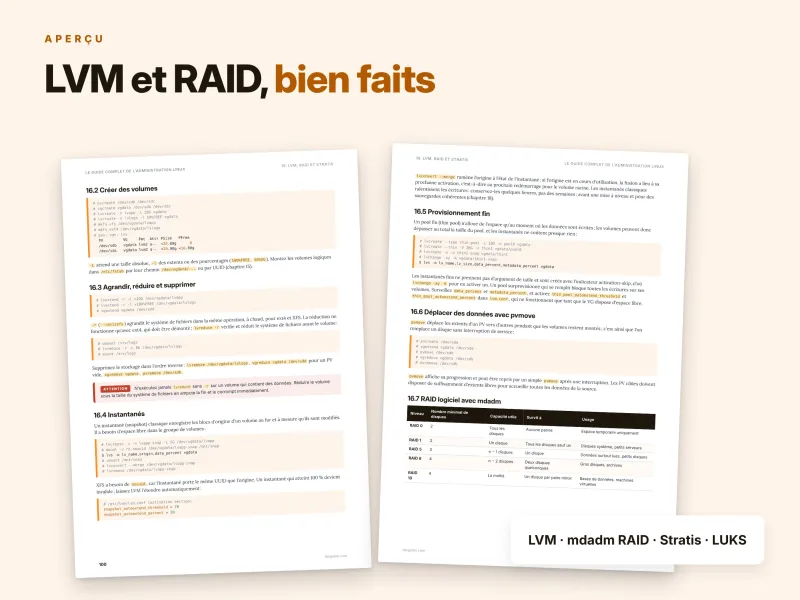
Le chapitre 16 est le cœur de la partie : LVM avec instantanés, thin provisioning et pvmove, RAID logiciel avec mdadm, y compris le remplacement d'un disque défaillant, RAID LVM, Stratis sur la famille RHEL et volumes chiffrés LUKS. Vous partagez le stockage avec NFS, autofs et Samba, montez des partages SMB, découvrez iSCSI et apprenez les pièges de correspondance des identités qui provoquent des « permission denied » sur les partages réseau. Le chapitre 18 fait de la sauvegarde une discipline : RPO, RTO et règle 3-2-1, rsync avec --link-dest, restic, dumps de bases de données, restaurations testées et procédure de reprise après sinistre.
Partie IV : Réseau (chapitres 19 à 23)
Vous configurez le réseau comme chaque distribution l'attend : NetworkManager et nmcli sur la famille RHEL, netplan sur Ubuntu Server, ifupdown et systemd-networkd sous Debian, plus le client DNS, IPv6, les agrégats, ponts et VLAN. Le chapitre 20 enseigne une méthode de dépannage couche par couche avec ip, ss, dig, curl, openssl, nc et tcpdump.
Le chapitre consacré au pare-feu couvre nftables, les zones et règles riches de firewalld, ufw sous Ubuntu et un jeu de règles nftables simple sous Debian, le NAT, l'interaction avec Docker et les tests sans vous enfermer dehors. SSH a droit à un chapitre complet : clés, agent, rebonds (jump hosts), durcissement par drop-ins, PerSourcePenalties et fail2ban, tunnels, certificats SSH et Cockpit. La partie IV se termine par les services réseau essentiels : chrony en client et en serveur de réseau local, un résolveur cache avec Unbound, des zones faisant autorité avec BIND, DHCP avec ISC Kea et Postfix en null client.
Partie V : Sécurité (chapitres 24 à 26)
La sécurité commence par un modèle de menace, une politique de mises à jour et un minimum de logiciels. Le chapitre 24 vous donne une liste de réglages sûrs par défaut, une politique de mots de passe et PAM, la journalisation de sudo, le durcissement par sysctl, auditd, AIDE, Lynis, les référentiels CIS et OpenSCAP. Le chapitre 25 présente SELinux et AppArmor comme des outils à comprendre plutôt que des obstacles à désactiver : modes, contextes, semanage fcontext et restorecon, booléens, ports, analyse des refus AVC, profils AppArmor et surcharges locales, avec une routine unique qui fonctionne sur les deux familles. Le chapitre 26 traite des certificats et de TLS : formats, inspection, clés et CSR, une petite autorité de certification interne, magasins de confiance, Let's Encrypt avec certbot, durées de validité raccourcies, ARI et surveillance des expirations.
Partie VI : Services et exploitation (chapitres 27 à 32)
Vos serveurs font désormais un vrai travail. Vous faites tourner Nginx et Apache avec hôtes virtuels, proxy inverse et PHP-FPM, MariaDB et PostgreSQL avec accès distant et dumps, ainsi que les réglages de pare-feu et de SELinux nécessaires à chacun. Le chapitre 28 couvre Podman avec les Quadlets pour exécuter des conteneurs comme services systemd, Docker CE sous Debian et Ubuntu, Compose, et KVM avec libvirt : préparation de l'hôte, création de VM, virsh, pools de stockage, réseaux et instantanés.
La supervision suit une méthode claire (utilisation, saturation, erreurs) : charge moyenne, mémoire, Pressure Stall Information, latence des disques, sysstat, puis Prometheus, node_exporter et Grafana avec alertes. Le chapitre 30 automatise avec des scripts Bash sûrs et des playbooks Ansible qui ciblent les deux familles, les secrets étant protégés par ansible-vault. Le chapitre 31 propose une méthode de dépannage illustrée par 12 cas réels, et le chapitre 32 rassemble tout avec six projets, la carte des certifications et le plan sur 60 jours.
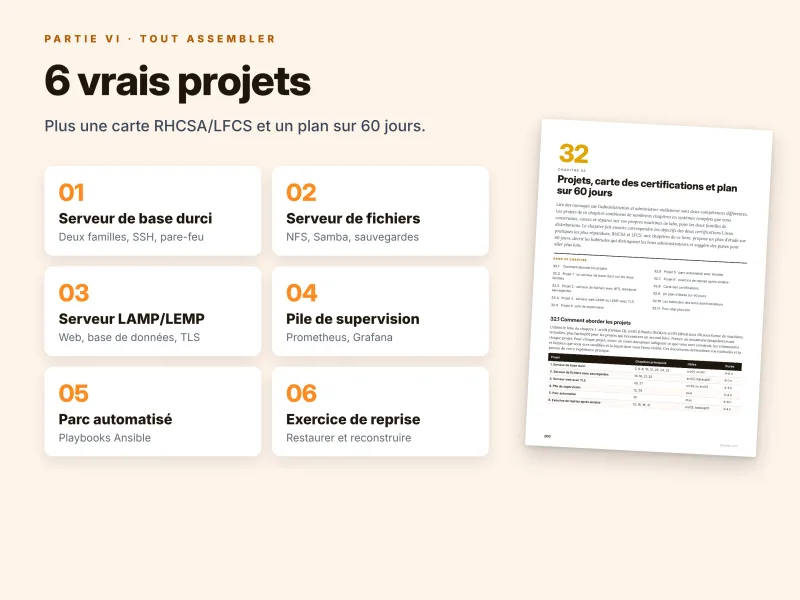
Six projets qui mobilisent tout le livre
Chaque projet comporte une liste d'étapes renvoyant aux chapitres concernés, une durée estimée et un livrable concret :
- Un serveur de base durci sur les deux familles : installation minimale, sudo, drop-ins SSH, pare-feu en refus par défaut, auditd, AIDE, SELinux et AppArmor, avec les scores Lynis avant et après ;
- Un serveur de fichiers avec NFS, Samba et sauvegardes : RAID 1 mdadm avec LVM et XFS, panne de disque simulée et restauration chronométrée ;
- Un serveur web LAMP ou LEMP avec TLS : Nginx et MariaDB sous Ubuntu, Apache et PostgreSQL sous AlmaLinux, certbot et tests de restauration des bases ;
- Une pile de supervision : node_exporter, Prometheus, Grafana et Alertmanager, chaque alerte étant déclenchée volontairement ;
- Un parc automatisé avec Ansible : un dépôt Git qui reconstruit un serveur à partir d'une installation neuve, la deuxième exécution devant afficher
changed=0; - Un exercice de reprise après sinistre : casser, détruire puis reconstruire un serveur à partir de la procédure, des playbooks et des sauvegardes restic, en mesurant le temps de reprise réel.
Un aperçu du niveau de détail : le 403 que les permissions n'expliquent pas
Le cas 7 du chapitre de dépannage est un cas que tout administrateur RHEL rencontre un jour ou l'autre. Sur srv03, un site web renvoie une erreur 403 Forbidden après que ses fichiers ont été préparés dans un répertoire personnel puis déplacés vers /var/www/html. Les permissions sont correctes, le propriétaire aussi, et la configuration du serveur web n'a pas changé. Le guide déroule le diagnostic :
$ ls -Z /var/www/html/index.html
unconfined_u:object_r:user_home_t:s0 /var/www/html/index.html
# ausearch -m avc -ts recent
type=AVC msg=audit(...): avc:  denied  { read } for  pid=1520 comm="httpd" name="index.html" scontext=system_u:system_r:httpd_t:s0 tcontext=unconfined_u:object_r:user_home_t:s0 tclass=file permissive=0
L'indice se trouve dans l'étiquette : mv conserve l'étiquette SELinux d'origine, user_home_t, tandis que cp aurait créé le fichier avec l'étiquette du répertoire cible. La correction consiste à restaurer les étiquettes par défaut avec restorecon -Rv /var/www/html ; pour un répertoire non standard, vous définissez d'abord la règle avec semanage fcontext -a -t httpd_sys_content_t "/srv/web(/.*)?", puis vous exécutez restorecon. Le guide est formel : setenforce 0 n'est jamais la solution. Il donne aussi l'équivalent sous Debian et Ubuntu : une ligne apparmor="DENIED" dans le journal du noyau.
Chaque cas suit le même schéma, symptôme, diagnostic, correction, et couvre les deux familles. Les onze autres vont du disque plein et des inodes épuisés au service qui échoue avec 203/EXEC, au mode emergency après une modification de fstab, à l'OOM killer, au décalage d'horloge qui casse TLS et au blocage par le pare-feu, avec l'astuce du retour automatique programmé avec at.
Ce qui distingue ce guide
- Trois distributions, un seul livre. Debian, Ubuntu et la famille RHEL (RHEL, AlmaLinux, Rocky Linux) sont traitées ensemble. Les lignes qui diffèrent portent en fin de ligne la marque D (Debian et Ubuntu) ou R (famille RHEL) : vous voyez la différence d'un coup d'œil, au lieu de transposer des tutoriels.
- Les deux certifications. Le chapitre 32 fait correspondre les domaines d'objectifs RHCSA (EX200, version RHEL 10) ainsi que les domaines et pondérations LFCS aux chapitres du livre, signale les deux sujets LFCS seulement effleurés (Git de base et clients LDAP avec SSSD) et explique comment combler cette lacune.
- La prudence comme habitude. Des règles d'or traversent tout le livre : travailler en utilisateur normal, sauvegarder avant de modifier, valider avec
sshd -t,visudo -c,findmnt --verifyounft -c -favant d'appliquer, garder une deuxième session ouverte, préférer les drop-ins à la modification des fichiers du fournisseur, et ne jamais désactiver SELinux ni AppArmor. - À jour. Sources deb822, APT 3.0, sudo-rs sous Ubuntu, OpenSSH 10 avec PerSourcePenalties, Quadlets Podman, Stratis, PSI et ARI pour les certificats : l'état de Linux en 2026, pas des conseils vieux de dix ans.
- La pratique intégrée. Cinq exercices par chapitre, 160 au total, avec des corrigés complets, un point de contrôle à la fin de chaque chapitre, 12 cas de dépannage et 6 projets.
- Le pivot d'une collection. Chaque sujet est traité au niveau d'un administrateur en poste ; pour aller plus loin, les guides Dargslan dédiés au durcissement, au réseau, à Bash, Ansible, SSH, Nginx et Apache (en anglais) prennent le relais.
Comment utiliser le guide
Chaque chapitre suit la même structure : les concepts expliquent ce que fait un composant et pourquoi il est important, les exemples montrent des commandes et des fichiers complets sur les deux familles, les astuces et avertissements signalent les raccourcis et les commandes dangereuses, les exercices vous permettent de vous entraîner, et un point de contrôle énumère ce que vous devez savoir faire avant de passer à la suite. Le labo demande un ordinateur capable de faire tourner trois ou quatre petites machines virtuelles sur un réseau isolé ; le chapitre 1 détaille les ressources nécessaires et le chapitre 2 couvre les installations.
Si vous débutez dans l'administration, lisez les parties I et II dans l'ordre. Les administrateurs expérimentés peuvent aller directement à n'importe quel chapitre et suivre les renvois « (chapitre N) ». Les candidats à une certification peuvent suivre le plan d'étude sur 60 jours : environ une heure par jour, une journée de révision tous les dix jours, et les deux derniers jours consacrés à un examen blanc RHCSA ou LFCS en temps limité. Pour RHCSA, faites les exercices sur le serveur AlmaLinux ; pour LFCS, utilisez le serveur Ubuntu.
Des références que vous garderez sous la main
- Annexe A : un aide-mémoire de l'administration Linux de 9 pages, organisé par thème, avec des tableaux de commandes Debian vs RHEL et des renvois aux chapitres ;
- Annexe B : un glossaire de 88 termes, de la règle 3-2-1 et des ACL jusqu'aux booléens SELinux et à zram ;
- Annexe C : les corrigés des 160 exercices ;
- plus de 2 800 lignes de commandes et de configuration, une carte des outils de dépannage et un sommaire cliquable.
Ce que vous recevez
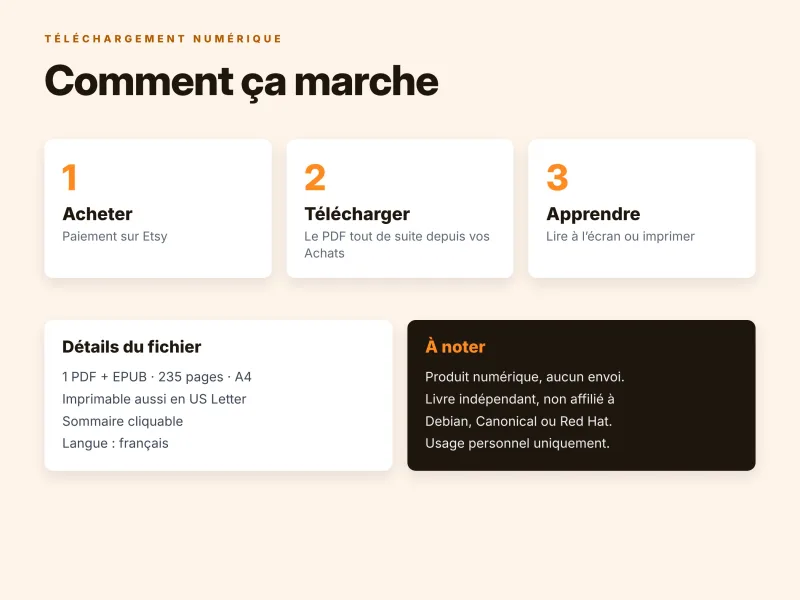
- PDF : 235 pages, format A4, imprimable (également sur US Letter avec « Ajuster à la page »), avec un sommaire cliquable ;
- EPUB : pour Kindle, Kobo, Apple Books et les autres liseuses ;
- ZIP du code source (
Guide-complet-administration-Linux-2026-Code-source.zip) : tous les exemples de code du livre, classés par chapitre ; fichiers de configuration, scripts, fichiers d'unités et playbooks, et les commandes de chaque chapitre rassemblées dans un fichiercommands.sh, dans l'ordre du livre.
Après l'achat, vous téléchargez immédiatement tous les fichiers depuis votre compte Dargslan, ou vous lisez le livre directement dans votre navigateur avec le Dargslan Online Reader. Aucun envoi physique.
À qui s'adresse ce guide
Administrateurs débutants et juniors, administrateurs Windows qui passent à Linux, développeurs et ingénieurs DevOps, candidats RHCSA et LFCS, passionnés de homelab : aucune expérience de l'administration n'est requise, seulement l'envie de travailler dans un terminal.
Commencez dès aujourd'hui
Que vous ayez hérité d'un parc mixte de serveurs Debian, Ubuntu et AlmaLinux, que vous prépariez une certification pratique ou que vous vouliez simplement cesser de deviner, ce guide vous donne une méthode cohérente pour tous vos serveurs Linux. Montez le labo, avancez chapitre par chapitre, cassez volontairement et réparez, et exploitez vos serveurs Linux comme un professionnel.
Ce guide est une publication indépendante ; il n'est ni affilié à Debian, Canonical, Red Hat ou la Linux Foundation, ni parrainé ou approuvé par eux, et ne constitue pas un support d'examen officiel. Linux est une marque déposée de Linus Torvalds ; les autres marques appartiennent à leurs propriétaires respectifs.
Who Is This Book For?
- Les administrateurs système Linux débutants et juniors
- Les administrateurs Windows qui passent à Linux
- Les développeurs et ingénieurs DevOps qui gèrent leurs propres serveurs
- Les candidats RHCSA (EX200) et LFCS qui cherchent un guide d'étude pratique
- Les administrateurs responsables d'un parc mixte de serveurs Debian, Ubuntu et de la famille RHEL
- Les étudiants en informatique (BTS SIO, BUT) qui veulent une référence solide et à jour
- Les passionnés de homelab qui veulent bien faire les choses
Who Is This Book NOT For?
- Les grands débutants qui n'ont jamais utilisé de terminal : commencez par « Apprendre Linux »
- Les lecteurs qui travaillent avec une seule distribution et la veulent traitée en profondeur, bureau compris : voyez « Le guide complet de Debian », ou « The Complete Ubuntu Guide » et « The Complete AlmaLinux Guide » (en anglais)
- Les lecteurs qui cherchent une expertise approfondie sur un seul sujet comme le durcissement, le réseau, Bash, Ansible, SSH, Nginx ou Apache : le guide les traite au niveau d'un administrateur, et des guides Dargslan dédiés (en anglais) vont plus loin
- Les lecteurs qui cherchent un support d'examen officiel ou des questions d'examen : il s'agit d'un guide d'étude indépendant
- Les lecteurs qui préfèrent un cours vidéo à une référence écrite et pratique
Table of Contents
Comment utiliser ce livre – p. 4
Partie I · Les fondations (Chapitres 1–5)
Partie II · Administration système (Chapitres 6–13)
Partie III · Stockage (Chapitres 14–18)
Partie IV · Réseau (Chapitres 19–23)
Partie V · Sécurité (Chapitres 24–26)
Partie VI · Services et exploitation (Chapitres 27–32)
- Le métier d'administrateur Linux – p. 8
- Installer un serveur Linux – p. 13
- Le shell pour les administrateurs – p. 19
- Les fichiers et la hiérarchie du système de fichiers – p. 25
- Le traitement de texte pour les administrateurs – p. 31
- Utilisateurs et groupes – p. 38
- Permissions, ACL et bits spéciaux – p. 44
- Gestion des logiciels et des paquets – p. 49
- Processus et contrôle des ressources – p. 55
- systemd et les services – p. 61
- Journalisation avec journald et rsyslog – p. 67
- Bases de la planification et de l'automatisation – p. 73
- Le processus de démarrage et la récupération – p. 79
- Disques et partitions – p. 87
- Systèmes de fichiers, montage et swap – p. 93
- LVM, RAID et Stratis – p. 99
- Stockage réseau et partage de fichiers – p. 105
- Sauvegarde et restauration – p. 111
- Configuration du réseau – p. 118
- Dépannage réseau – p. 125
- Pare-feu avec nftables, firewalld et ufw – p. 130
- SSH et administration à distance – p. 136
- Services réseau essentiels – p. 142
- Fondamentaux de la sécurité et durcissement – p. 149
- SELinux et AppArmor – p. 155
- Certificats et TLS pour les administrateurs – p. 162
- Serveurs web et de bases de données en pratique – p. 169
- Conteneurs et virtualisation – p. 175
- Supervision et performances – p. 181
- Automatisation avec Bash et Ansible – p. 187
- Méthode de dépannage et cas réels – p. 194
- Projets, carte des certifications et plan sur 60 jours – p. 200
Annexes
Annexe A : Aide-mémoire de l'administration Linux – p. 207
Annexe B : Glossaire – p. 216
Annexe C : Corrigés des exercices – p. 221
Requirements
- Des compétences informatiques de base et l'envie de travailler dans un terminal : aucune expérience préalable de l'administration n'est requise
- Un ordinateur capable de faire tourner trois ou quatre petites machines virtuelles (KVM, VirtualBox, VMware, Hyper-V ou Proxmox)
- Les supports d'installation de Debian 13, Ubuntu 26.04 LTS et AlmaLinux 10 ou Rocky Linux 10 (ou RHEL 10 avec un abonnement développeur gratuit)
- Deux disques virtuels supplémentaires pour les VM Debian et de la famille RHEL, pour les chapitres consacrés au stockage
- Une connexion à Internet pour installer les paquets
- Facultatif : une quatrième VM pour les sauvegardes, NFS et la centralisation des journaux, et un nom de domaine public pour les exemples Let's Encrypt