Schwachstellen Leitfaden
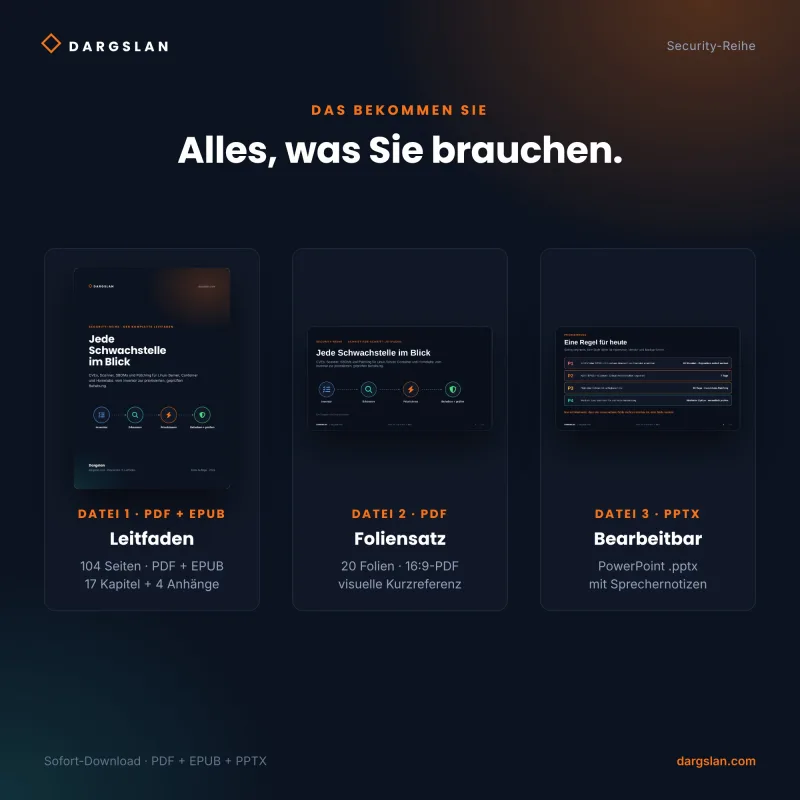
What's Included:
At a Glance
Schwachstellen Leitfaden is a professional Linux Security eBook by Dargslan, 100 pages, available as an instant PDF and EPUB download for €19.90, DRM-free and yours to keep, with free updates. Finden, priorisieren und beheben Sie Schwachstellen auf Linux-Servern, in Containern und Homelabs. Dieser Praxisleitfaden führt vom Inventar zu geprüften Patche...
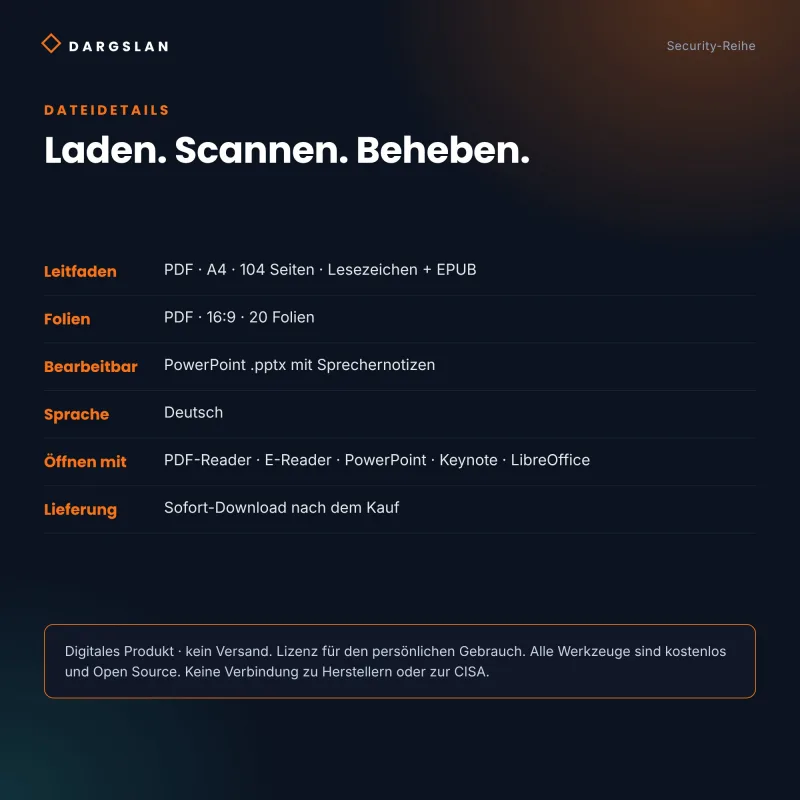
- Length: 100 pages
- Format: PDF and EPUB (instant download)
- Language: de
- Topic: Linux Security
- Edition: 1st Edition
- Price: €19.90
Key Highlights
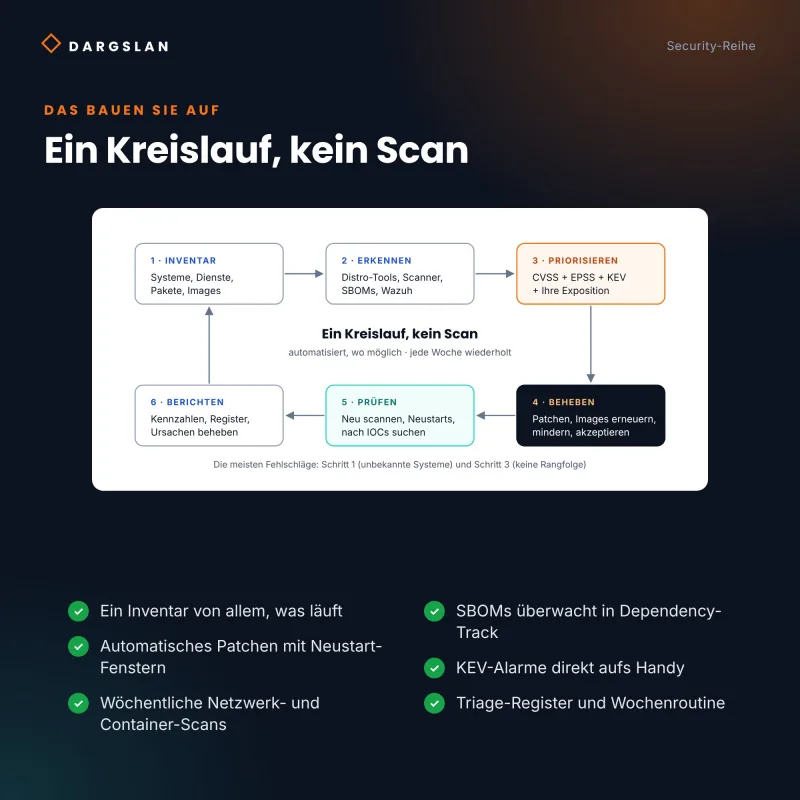
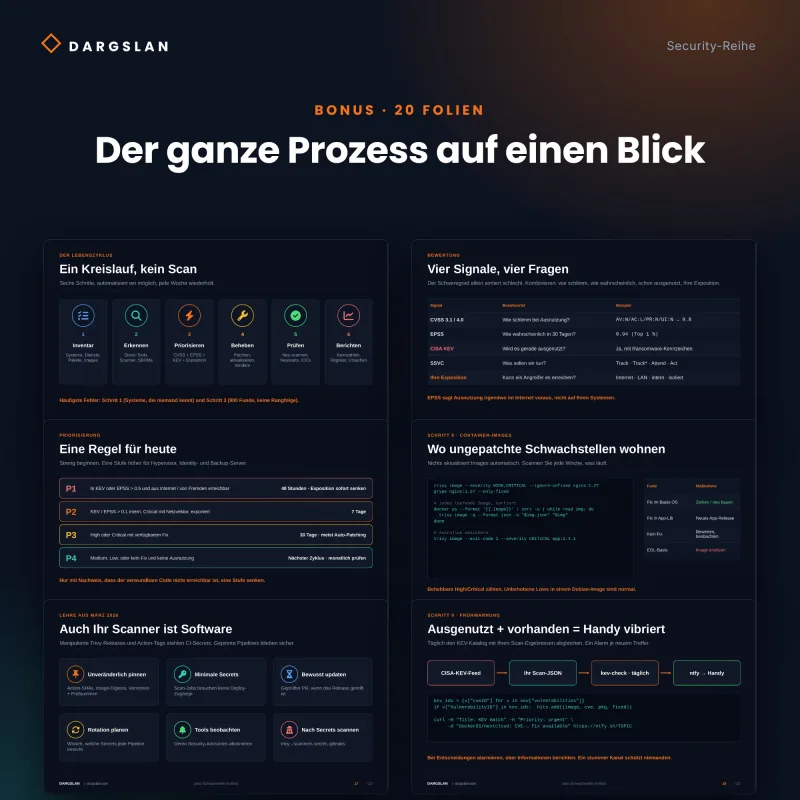
- Ein vollständiger, wiederholbarer Zyklus: Inventar, Erkennen, Priorisieren, Beheben und Prüfen
- Deckt Linux-Server, Container und Homelabs gleichermaßen ab
- Zwei Erkennungspfade: Host (OS, Patching, Scans, Wazuh) und Software (Images, SBOMs, Dependency-Track, eigener Code)
- CVEs, Security-Advisories und Schwachstellendatenbanken verstehen
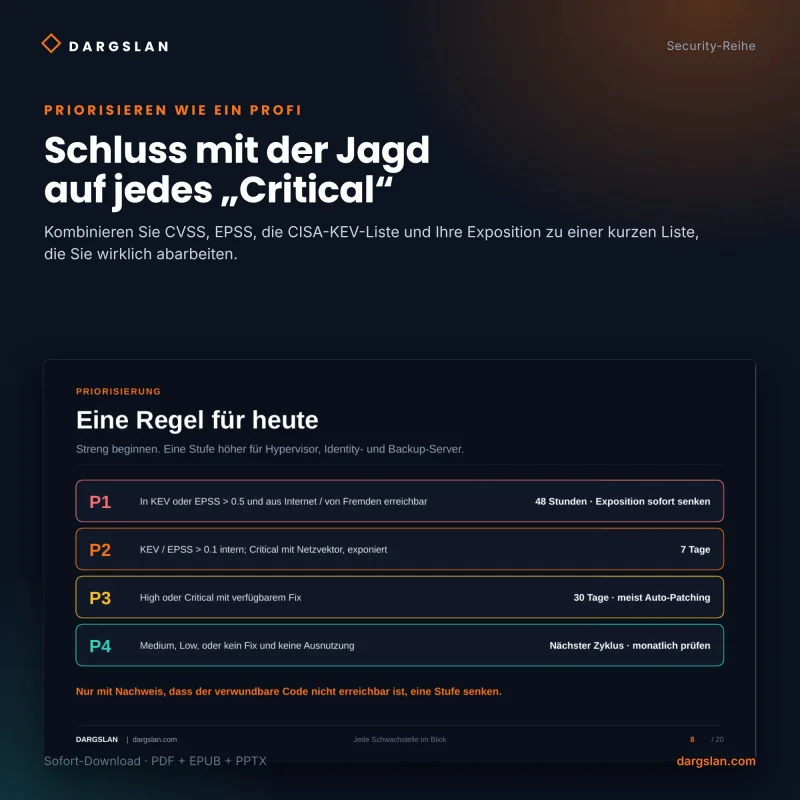
- Bewerten und priorisieren, um Dringendes vom Rauschen zu trennen
- Das Inventar-Fundament aufbauen – wissen, was Sie betreiben
- Sicherheitswerkzeuge der Distribution und automatisches Patchen
- Netzwerk-Schwachstellenscans für exponierte Dienste
- Host-Audits und kontinuierliche Erkennung mit Wazuh
- Container-Images auf bekannte Schwachstellen scannen
- Software-Stücklisten (SBOMs) und kontinuierliche Überwachung mit Dependency-Track
- Anwendungsabhängigkeiten und eigenen Code im Blick behalten
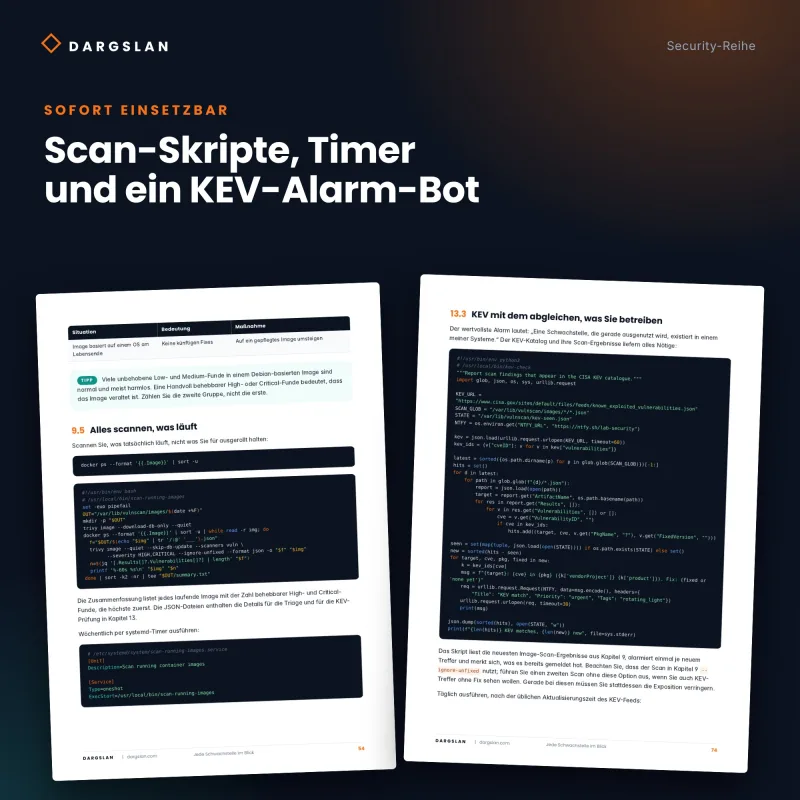
- Feeds, Alarme und Frühwarnung für neue Bedrohungen
- Triage, Behebung und Prüfung, dass Fixes tatsächlich gewirkt haben
- Kennzahlen, Berichte und eine Programm-Gesamtsicht
- Aufgebaut auf Open-Source-Werkzeugen – kein Enterprise-Budget nötig
Overview
Finden, priorisieren und beheben Sie Schwachstellen auf Linux-Servern, in Containern und Homelabs. Dieser Praxisleitfaden führt vom Inventar zu geprüften Patches: CVEs und Bewertung, Distributions-Sicherheitswerkzeuge, automatisches Patchen, Netzwerk- und Host-Scans, Container-Images, SBOMs und Monitoring.
The Problem
Jeden Tag werden neue Schwachstellen veröffentlicht, und Schritt zu halten fühlt sich unmöglich an. Sie starten einen Scanner und erhalten Hunderte von Funden mit kryptischen CVE-Nummern und Schweregraden zurück. Welche sind wirklich relevant? Welche sind in Ihrer Umgebung ausnutzbar? Was beheben Sie zuerst, und woher wissen Sie, dass ein Fix tatsächlich gewirkt hat? Für die meisten Administratoren und kleinen Teams führt Schwachstellenmanagement entweder zur Lähmung oder zu trügerischer Sicherheit.
Verschärft wird das Problem durch den Umfang. Es geht längst nicht mehr nur um Betriebssysteme – es geht um Container, die Schichten unbekannter Pakete mitbringen, um Anwendungsabhängigkeiten, die Sie nicht selbst geschrieben haben, und um Ihren eigenen Code. Enterprise-Schwachstellenplattformen sind teuer und überdimensioniert für eine Serverflotte, einen Container-Stack oder ein Homelab, während verstreute Anleitungen jeweils nur ein Werkzeug isoliert behandeln und nie Inventar, Erkennung, Priorisierung und Prüfung zu einem Workflow verbinden, den Sie tatsächlich betreiben und durchhalten können.
The Solution
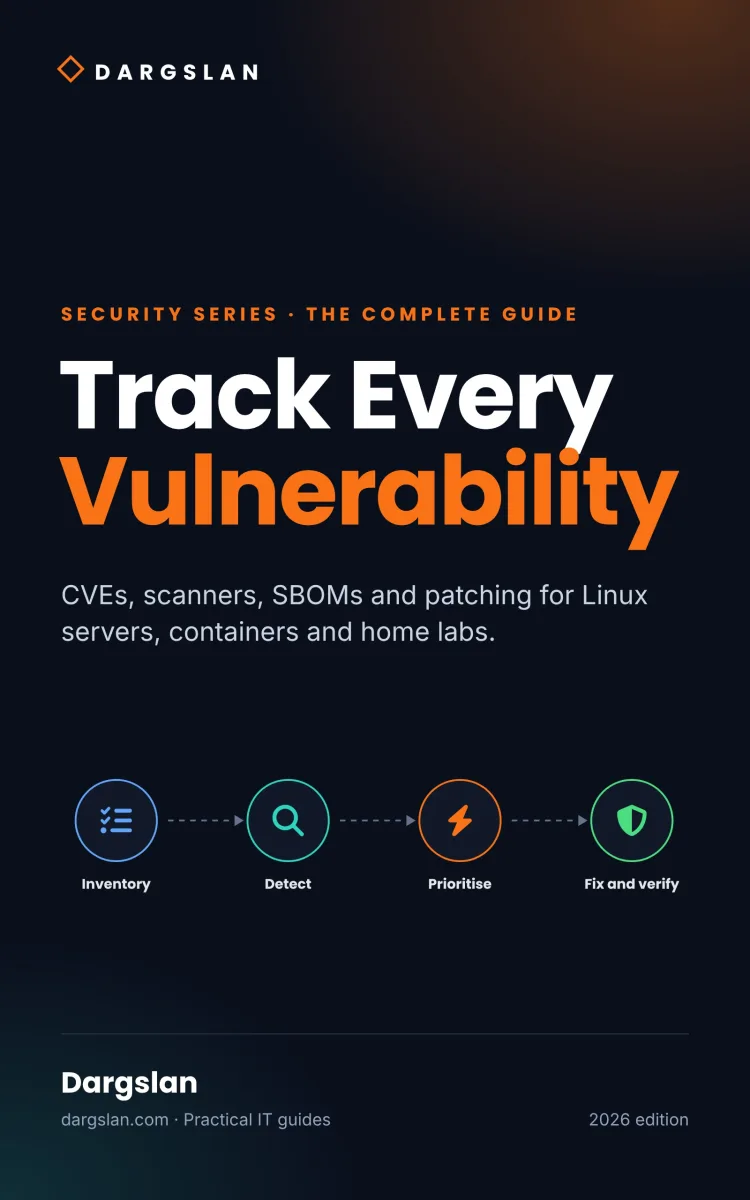
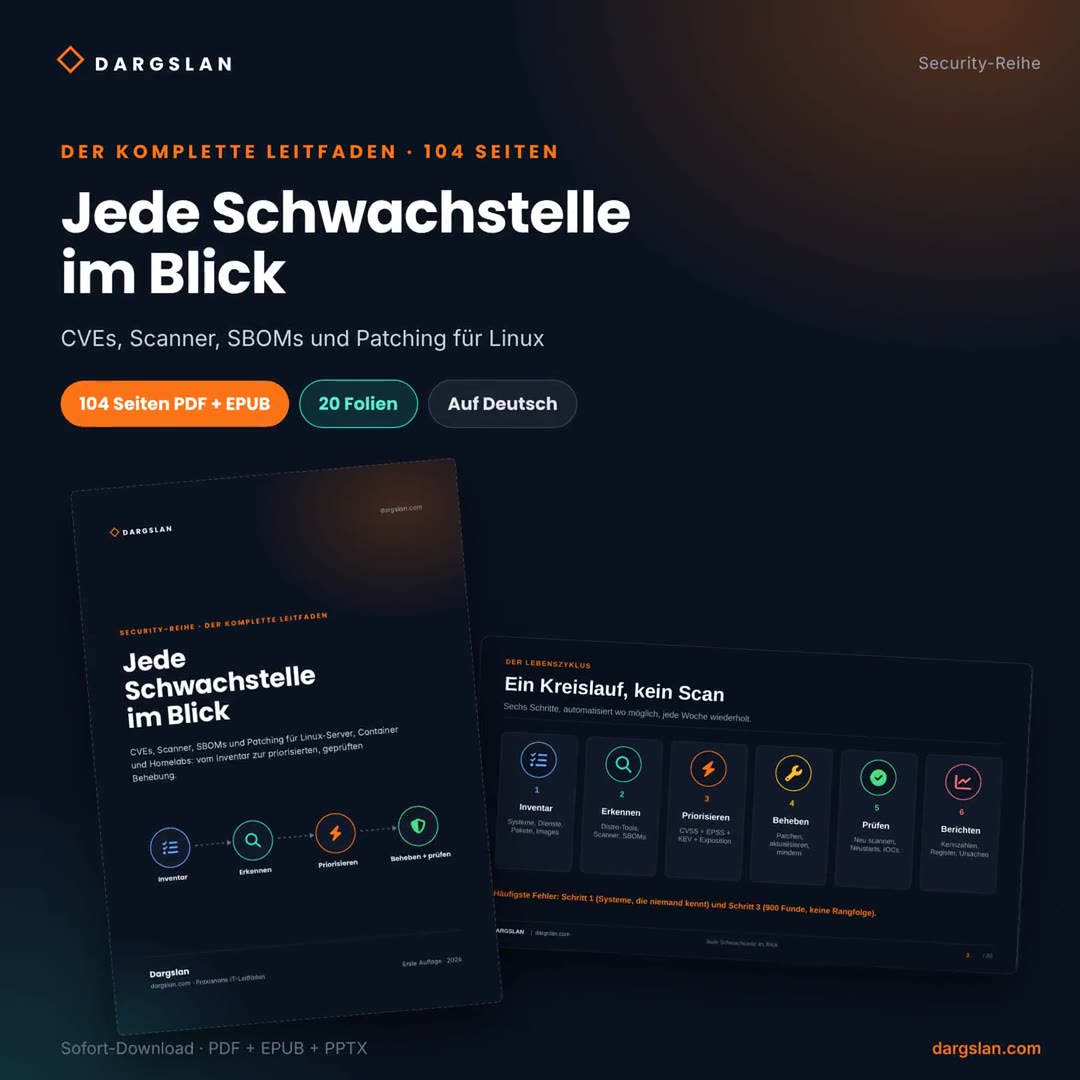
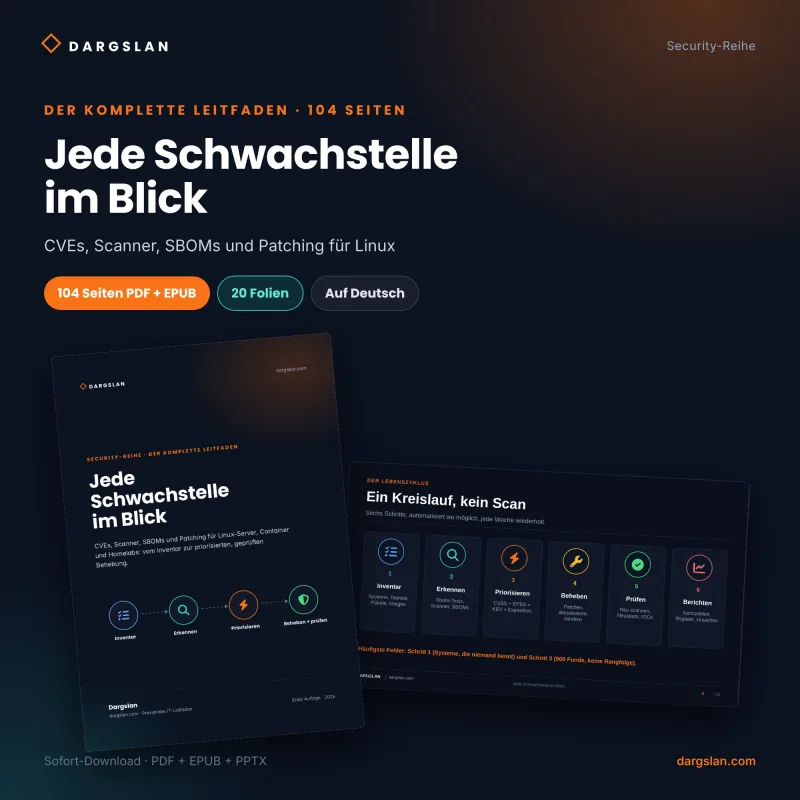
Jede Schwachstelle im Blick verwandelt dieses Chaos in einen wiederholbaren Zyklus: Inventar, Erkennen, Priorisieren, Beheben und Prüfen. Es ist ein praxisnaher End-to-End-Leitfaden zum Schwachstellenmanagement für Linux-Server, Container und Homelabs – aufgebaut auf Open-Source-Werkzeugen, ganz ohne Enterprise-Budget.
Zwei Erkennungspfade ziehen sich durch das Buch. Der Host-Pfad behandelt Betriebssysteme, Patchen, Netzwerkscans und kontinuierliche Überwachung mit Wazuh; der Software-Pfad behandelt Container-Images, SBOMs, Dependency-Track und Ihren eigenen Code. Sie schaffen sich zunächst eine Grundlage zu CVEs, Bewertung und dem Wissen, was Sie betreiben, erkennen dann auf jeder Ebene und meistern schließlich die Teile, die die meisten Leitfäden auslassen: Triage, die aus Funden Entscheidungen macht, und Behebung mit Prüfung, die belegt, dass der Fix gewirkt hat. Mit Kennzahlen, Berichten, Frühwarn-Feeds und einem Kapitel zum Zusammenführen aller Bausteine verlassen Sie das Buch mit einem vollständigen, nachhaltigen Schwachstellenmanagement-Programm – nicht nur mit einem Haufen Scan-Ergebnisse.
About This Book
Jede Schwachstelle im Blick: CVEs, Scanner, SBOMs und Patching für Linux-Server, Container und Homelabs führt Sie von der Frage „Was betreibe ich eigentlich?" bis hin zu priorisierten, geprüften Behebungen. Als Teil der Dargslan-Security-Serie ist dies ein praxisnaher End-to-End-Leitfaden zum Schwachstellenmanagement, aufgebaut auf einem einfachen, wiederholbaren Zyklus: Inventar, Erkennen, Priorisieren, Beheben und Prüfen.
Schwachstellenmanagement ist eine jener Disziplinen, von der alle wissen, dass sie wichtig ist – und die kaum jemand wirklich gut umsetzt. Täglich erscheinen neue CVEs, Scanner liefern Hunderte von Funden, und es ist schwer zu erkennen, was wirklich zählt, was zuerst behoben werden muss und ob ein Fix tatsächlich gewirkt hat. Dieser Leitfaden durchbricht das Rauschen mit einem strukturierten Workflow, den Sie anwenden können – egal ob Sie eine Flotte von Produktionsservern, einen Container-Stack oder ein Homelab betreiben.
Zwei Erkennungspfade, ein Workflow
Das Buch ist um zwei sich ergänzende Erkennungspfade herum aufgebaut, die sich durch den gesamten Leitfaden ziehen. Der Host-Pfad behandelt Betriebssysteme, Patchen, Netzwerkscans und kontinuierliche Host-Überwachung mit Wazuh. Der Software-Pfad behandelt Container-Images, Software-Stücklisten (SBOMs), Dependency-Track sowie Ihren eigenen Anwendungscode und dessen Abhängigkeiten. Zusammen bieten sie vollständige Abdeckung – vom Betriebssystem bis hinauf zur Software, die Sie selbst entwickeln und ausliefern.
Grundlagen, die alles Weitere verständlich machen
Sie beginnen damit, zu verstehen, was Schwachstellenmanagement überhaupt ist, und erhalten eine klare Grundlage zu CVEs, Security-Advisories und Datenbanken sowie zur Bewertung und Priorisierung von Funden, damit Sie das Dringende vom Rauschen trennen können. Ein eigenes Kapitel darüber, zu wissen, was Sie betreiben, legt das Inventar-Fundament, auf dem alles Weitere aufbaut – denn Sie können nichts absichern, von dem Sie nicht wissen, dass Sie es haben.
Erkennen auf jeder Ebene
Von dort aus führt der Leitfaden durch die gesamte Erkennungsfläche:
- Sicherheitswerkzeuge der Distribution und automatisches Patchen, um Systeme aktuell zu halten
- Netzwerk-Schwachstellenscans, um exponierte, angreifbare Dienste zu finden
- Host-Audits und kontinuierliche Erkennung mit Wazuh
- Scannen von Container-Images auf bekannte Schwachstellen – vor und nach dem Deployment
- Software-Stücklisten (SBOMs), um genau zu wissen, was in Ihrer Software steckt
- Kontinuierliche Überwachung mit Dependency-Track
- Anwendungsabhängigkeiten und eigener Code, um den Kreis bis zu dem zu schließen, was Sie selbst entwickeln
- Feeds, Alarme und Frühwarnung, damit neue Bedrohungen Sie schnell erreichen
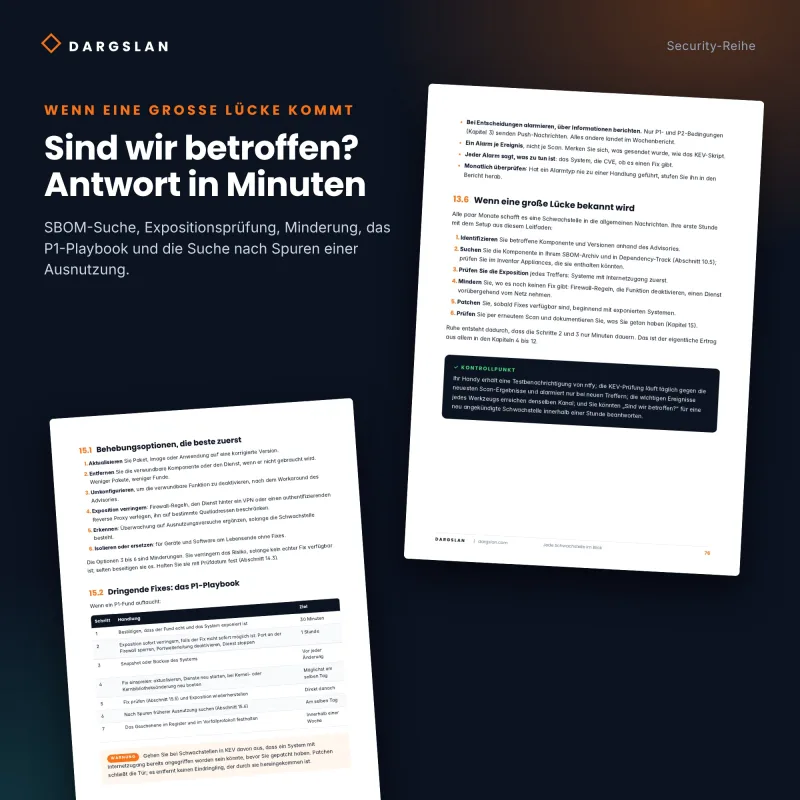
Von Funden zu geprüften Behebungen
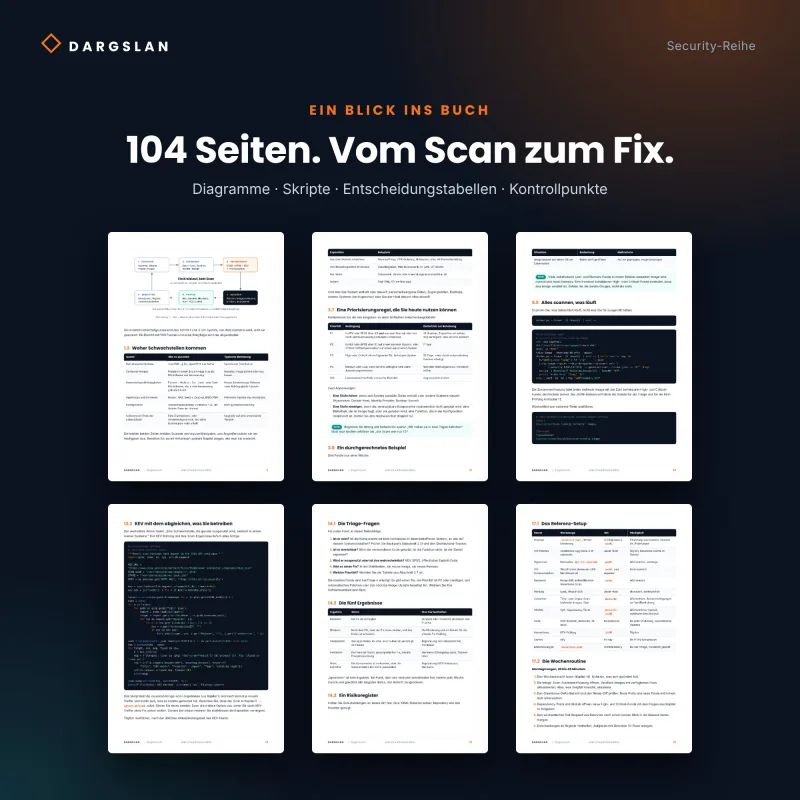
Erkennung ist nur die halbe Arbeit. Der Leitfaden widmet sich eingehend dem, was die meisten Werkzeuge Ihnen allein überlassen: der Triage – aus einem Berg von Funden echte Entscheidungen zu machen – gefolgt von Behebung und Prüfung, damit Sie belegen können, dass ein Fix die Lücke wirklich geschlossen hat, statt es nur zu hoffen. Kapitel zu Kennzahlen und Berichten sowie zum Zusammenführen aller Bausteine verwandeln diese Teile in ein nachhaltiges Programm, das Sie messen und kontinuierlich verbessern können.
Praxisnah für reale Umgebungen
Dies ist keine Enterprise-Theorie, aufgesetzt auf Werkzeuge, die Sie nie betreiben werden. Die Anleitungen basieren auf Open-Source-Werkzeugen und sind gleichermaßen auf Linux-Server, Container und Homelabs zugeschnitten, sodass Sie einen echten Schwachstellenmanagement-Workflow ohne Enterprise-Budget aufbauen können. Die Anhänge liefern Referenzmaterial, das den Workflow im täglichen Betrieb unterstützt.
Für wen dieses Buch ist
Ob Sie Systemadministrator mit Verantwortung für das Patchen sind, DevOps- oder Security-Engineer, der Erkennung in seine Pipelines einbaut, oder Homelab-Enthusiast, der Sicherheit ernst nimmt – dieser Leitfaden holt Sie dort ab, wo Sie stehen, und gibt Ihnen einen vollständigen, wiederholbaren Prozess: vom Inventar bis zu priorisierten, geprüften Behebungen.
Warum dieses Buch
Sie können nicht alles patchen, und Sie können nicht nichts patchen. Die eigentliche Fähigkeit besteht darin, zu wissen, was Sie betreiben, zu sehen, was verwundbar ist, zu entscheiden, was zählt, es zu beheben und zu belegen, dass es behoben ist. Dieser Leitfaden vermittelt Ihnen diese Fähigkeit als gelebte Disziplin – über die Host- und die Software-Seite Ihrer Umgebung hinweg.
Who Is This Book For?
- Systemadministratoren mit Verantwortung für Patching und aktuelle Systeme
- DevOps- und SRE-Engineers, die Scanning in ihre Pipelines einbauen
- Security-Praktiker, die Schwachstellenmanagement mit begrenztem Budget betreiben
- Entwickler, die Schwachstellen in Abhängigkeiten und eigenem Code verfolgen und beheben wollen
- Homelab-Enthusiasten, die Sicherheit ernst nehmen
- Kleine Teams, die eine Open-Source-Alternative zu Enterprise-Plattformen suchen
- Alle, die vom Scanner-Rauschen zu priorisierten, geprüften Behebungen kommen wollen
Who Is This Book NOT For?
- Absolute Einsteiger ohne Linux- oder Kommandozeilen-Erfahrung
- Leser, die einen Windows- oder macOS-fokussierten Leitfaden suchen
- Alle, die ein Handbuch für eine bestimmte kommerzielle Schwachstellenplattform wollen
- Nutzer, die Offensive Security oder Penetration Testing statt defensivem Schwachstellenmanagement suchen
- Wer reine Theorie ohne praktische Werkzeuge und echten Workflow erwartet
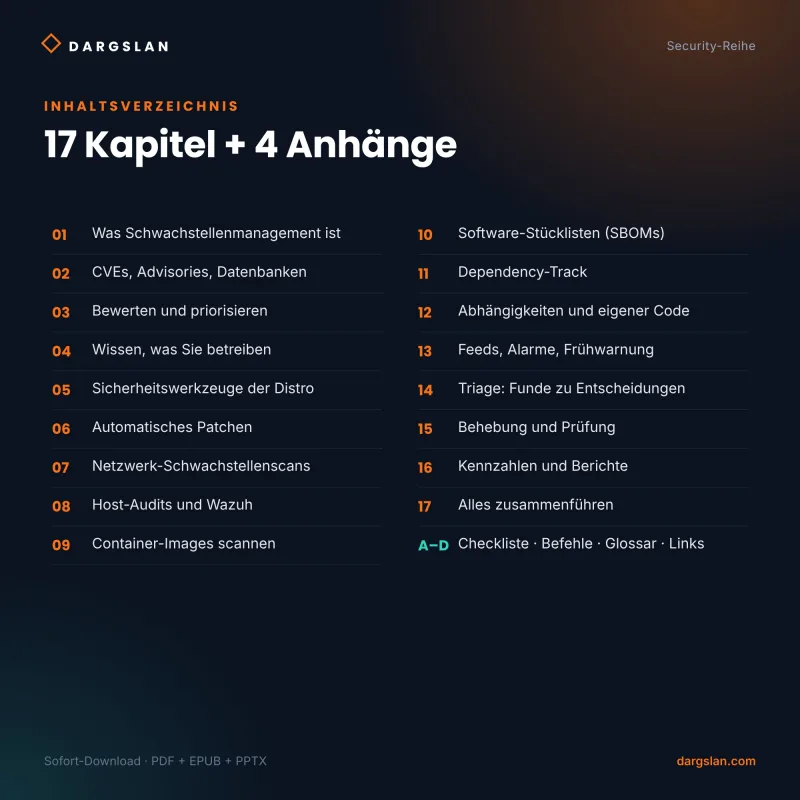
Table of Contents
- Was Schwachstellenmanagement ist
- CVEs, Advisories und Datenbanken
- Bewerten und priorisieren
- Wissen, was Sie betreiben
- Sicherheitswerkzeuge der Distribution
- Automatisches Patchen
- Netzwerk-Schwachstellenscans
- Host-Audits und kontinuierliche Erkennung (Wazuh)
- Container-Images scannen
- Software-Stücklisten (SBOMs)
- Kontinuierliche Überwachung mit Dependency-Track
- Anwendungsabhängigkeiten und eigener Code
- Feeds, Alarme und Frühwarnung
- Triage: von Funden zu Entscheidungen
- Behebung und Prüfung
- Kennzahlen und Berichte
- Alles zusammenführen
- Anhänge
Requirements
- Grundlegende Vertrautheit mit Linux und der Kommandozeile
- Zugriff auf Linux-Systeme, Container oder ein Homelab zum Scannen und Absichern
- Root- oder sudo-Rechte zum Patchen von Systemen und Ausführen von Audit-Werkzeugen
- Grundverständnis von Netzwerken und wie Dienste exponiert werden
- Vertrautheit mit Containern (Docker/Podman) hilft für den Software-Pfad
- Bereitschaft, Open-Source-Werkzeuge wie Scanner, Wazuh und Dependency-Track zu betreiben
- Keine Vorerfahrung im Schwachstellenmanagement nötig – der Workflow baut von Grund auf auf